


व्यवसाय आणि अनुपालन
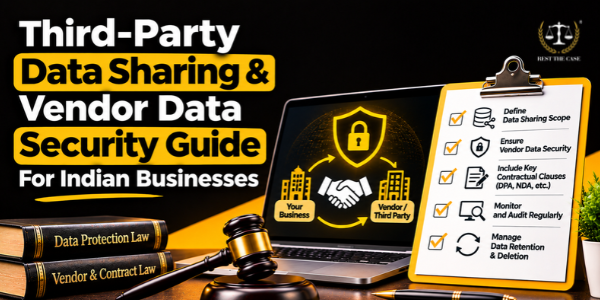
भारतीय व्यवसायांसाठी तृतीय-पक्ष डेटा शेअरिंग आणि विक्रेता डेटा सुरक्षा मार्गदर्शिका

2.1. विक्रेत्यांसोबत शेअर केलेल्या विविध प्रकारच्या डेटा
2.2. तृतीय-पक्षासोबत डेटा सामायिक करण्यामध्ये कोणते धोके येतात?
3. भारतात तृतीय-पक्ष डेटा शेअरिंगला कोणते कायदे लागू होतात? 4. विक्रेता डेटा प्रक्रिया करारामध्ये काय समाविष्ट असावे? 5. करार करण्यापूर्वी व्यवसाय विक्रेत्याची सुरक्षा कशी तपासू शकतात? 6. व्यवसायांनी विक्रेत्यांच्या डेटावरील प्रवेशावर नियंत्रण कसे ठेवावे? 7. व्यवसाय ग्राहक डेटा मार्केटिंग एजन्सी, सीआरएम प्लॅटफॉर्म आणि एआय टूल्ससोबत शेअर करू शकतात का? 8. जेव्हा विक्रेते भारताबाहेर डेटा साठवतात किंवा हस्तांतरित करतात, तेव्हा व्यवसायांनी काय तपासावे? 9. विक्रेत्याकडून डेटाची गळती झाल्यास जबाबदार कोण? 10. तृतीय-पक्ष डेटा शेअरिंग आणि विक्रेता सुरक्षा तपासणी सूची 11. डेटा शेअर करताना व्यवसायांनी टाळल्या पाहिजेत अशा सामान्य चुका 12. करार संपेपर्यंत व्यवसायांनी विक्रेत्याच्या सुरक्षेचे व्यवस्थापन कसे करावे? 13. निष्कर्षआधुनिक व्यवसाय माहिती साठवण्यासाठी क्लाउड प्लॅटफॉर्म, ग्राहकांचे व्यवस्थापन करण्यासाठी सीआरएम सॉफ्टवेअर, व्यवहारांवर प्रक्रिया करण्यासाठी पेमेंट गेटवे आणि मोहिमा राबवण्यासाठी मार्केटिंग एजन्सी वापरतात. तृतीय पक्षांसोबत माहिती सामायिक केल्याने काही धोके निर्माण होतात.
हे मार्गदर्शक भारतातील मुख्य कायदेशीर आवश्यकता आणि बाह्य विक्रेत्यांसोबत काम करताना व्यवसायांनी त्यांच्या माहितीचे संरक्षण करण्यासाठी उचलू शकणाऱ्या व्यावहारिक पावलांचे स्पष्टीकरण देते.
एखाद्या व्यवसायाने तिसऱ्या पक्षासोबत डेटा शेअर करण्यापूर्वी काय तपासावे?
- डेटा आणि उद्देश ओळखा: तुम्ही जी माहिती शेअर करणार आहात तिची यादी तयार करा. विक्रेत्याला त्याची गरज का आहे हे स्पष्टपणे सांगा आणि डेटा प्राप्त करणाऱ्या कायदेशीर संस्थेची ओळख पटवा.
- माहितीची संवेदनशीलता तपासा: डेटामध्ये ग्राहकांचे तपशील, कर्मचाऱ्यांची नोंद, आर्थिक माहिती, बौद्धिक संपदा किंवा गोपनीय व्यवसाय योजना आहेत का, हे शोधून काढा.
- कायदेशीर आवश्यकतांचे पुनरावलोकन करा: माहिती सामायिक करणे हे तुमच्या व्यवसायाचा उद्देश, गोपनीयता सूचना, ग्राहकांशी असलेली वचनबद्धता आणि लागू कायद्यांशी सुसंगत असल्याची खात्री करा.
- विक्रेत्याच्या सुरक्षेची तपासणी करा: चालू प्रणालींमध्ये प्रवेश देण्यापूर्वी विक्रेत्याचे प्रवेश नियंत्रण, एनक्रिप्शन पद्धती, डेटा साठवणूक पद्धती आणि सुरक्षा प्रक्रिया यांचे पुनरावलोकन करा.
- Obtain internal approval: Get written approval from the legal, IT, or management team. The approval should mention what information can be shared and the conditions the vendor must follow.
थर्ड-पार्टी डेटा शेअरिंग म्हणजे काय आणि ते महत्त्वाचे का आहे?
तृतीय-पक्ष डेटा शेअरिंग म्हणजे एखाद्या बाह्य संस्थेला व्यावसायिक किंवा वैयक्तिक माहितीचा प्रवेश देणे. तृतीय-पक्ष सेवा प्रदात्यांच्या सामान्य उदाहरणांमध्ये खालील गोष्टींचा समावेश आहे:
- क्लाउड स्टोरेज आणि होस्टिंग कंपन्या.
- ग्राहक संबंध व्यवस्थापन (CRM) प्लॅटफॉर्म.
- पगार आणि लेखा सेवा प्रदाते.
- विपणन आणि जाहिरात संस्था.
- पेमेंट गेटवे.
- बाह्य लेखापरीक्षक आणि सल्लागार.
- लॉजिस्टिक्स आणि डिलिव्हरी भागीदार.
विक्रेत्यांसोबत शेअर केलेल्या विविध प्रकारच्या डेटा
- वैयक्तिक डेटा: यामध्ये अशी माहिती समाविष्ट आहे, ज्याद्वारे एखाद्या व्यक्तीची प्रत्यक्ष किंवा अप्रत्यक्षपणे ओळख पटू शकते. उदाहरणांमध्ये ग्राहकांची नावे, फोन नंबर, ईमेल पत्ते आणि कर्मचाऱ्यांच्या पगाराचा तपशील यांचा समावेश आहे.
- गोपनीय व्यावसायिक माहिती: यामध्ये अंतर्गत आर्थिक अहवाल, व्यवसाय धोरणे, सोर्स कोड, व्यापार गुपिते, पुरवठा साखळी करार आणि सार्वजनिकरित्या सामायिक करू नये अशी इतर माहिती समाविष्ट आहे.
- एकत्रित किंवा अनामिक केलेला डेटा: यामध्ये अशा माहितीचा समावेश होतो, जी एकत्रित किंवा प्रक्रिया करून त्यातील वैयक्तिक ओळख काढून टाकली जाते, ज्यामुळे व्यक्तींना पुन्हा ओळखणे व्यावहारिकदृष्ट्या अशक्य होते.
तृतीय-पक्षासोबत डेटा सामायिक करण्यामध्ये कोणते धोके येतात?
- अनधिकृत प्रवेश: विक्रेत्याचा कर्मचारी परवानगीशिवाय व्यवसायाची माहिती पाहू शकतो किंवा घेऊ शकतो.
- डेटा चोरी: हॅकर्स किंवा रॅन्समवेअर हल्ल्यांमुळे विक्रेत्याच्या सिस्टीममध्ये साठवलेली माहिती उघड होऊ शकते.
- माहितीचा गैरवापर: एखादा विक्रेता योग्य परवानगीशिवाय स्वतःच्या विपणनासाठी किंवा उत्पादन विकासासाठी ग्राहकांच्या नोंदी वापरू शकतो.
- अतिरिक्त प्रवेश: जेव्हा फक्त काही नोंदींची आवश्यकता असते, तेव्हाही कंपनी एखाद्या विक्रेत्याला संपूर्ण डेटाबेसमध्ये प्रवेश देऊ शकते.
- करारविषयक वाद: डेटा चोरीनंतर, व्यवसाय आणि विक्रेता यांच्यात डेटाची मालकी, डेटा हटवणे, सुरक्षेची जबाबदारी किंवा आर्थिक दायित्वाबाबत मतभेद असू शकतात.
भारतात तृतीय-पक्ष डेटा शेअरिंगला कोणते कायदे लागू होतात?
मुख्य कायदेशीर चौकटींमध्ये खालील गोष्टींचा समावेश आहे.
- डिजिटल वैयक्तिक डेटा संरक्षण कायदा, २०२३
डिजिटल वैयक्तिक डेटा संरक्षण कायदा (डीपीडीपी कायदा), २०२३, भारतातील डिजिटल वैयक्तिक डेटाच्या प्रक्रियेचे नियमन करतो. या कायद्यात दोन महत्त्वाच्या संज्ञा वापरल्या आहेत:
- डेटा विश्वस्त: अशी संस्था जी वैयक्तिक डेटावर का आणि कशी प्रक्रिया केली जाईल हे ठरवते.
- डेटा प्रोसेसर: डेटा फिड्युशियरीच्या वतीने वैयक्तिक डेटावर प्रक्रिया करणारी संस्था.
उदाहरणार्थ, जर एखादी कंपनी कर्मचाऱ्यांच्या माहितीवर प्रक्रिया करण्यासाठी बाह्य पेरोल प्रदात्याची नियुक्ती करत असेल, तर ती कंपनी 'डेटा फिड्युशियरी' (Data Fiduciary) म्हणून आणि पेरोल प्रदाता 'डेटा प्रोसेसर' (Data Processor) म्हणून काम करू शकतो. डेटा फिड्युशियरी एका वैध कराराअंतर्गत डेटा प्रोसेसरची नियुक्ती करू शकतो. तसेच, प्रोसेसर योग्य सुरक्षा उपायांचे पालन करतो आणि वैयक्तिक डेटाचा वापर केवळ परवानगी असलेल्या उद्देशासाठीच करतो, याची खात्री करणेही आवश्यक आहे.
- डीपीडीपी नियम, २०२५
डीपीडीपी नियम, २०२५, डीपीडीपी कायद्याच्या अंमलबजावणीबद्दल अधिक तपशील देतात. त्यामध्ये प्रशासकीय प्रक्रिया, सुरक्षा उपाययोजना, उल्लंघनाशी संबंधित आवश्यकता आणि अंमलबजावणीची कालमर्यादा यांचा समावेश आहे. व्यवसायांनी लागू असलेल्या तरतुदींचा आढावा घ्यावा आणि त्यांचे विक्रेत्यांसोबतचे करार व अंतर्गत प्रक्रिया अंमलात आलेल्या आवश्यकतांची पूर्तता करतात याची खात्री करावी.
- माहिती तंत्रज्ञान कायदा, २०००
माहिती तंत्रज्ञान कायदा, २०००, इलेक्ट्रॉनिक व्यवहार, सायबर गुन्हे आणि काही सायबर सुरक्षा बाबींसाठी कायदेशीर चौकट प्रदान करतो. डेटा संरक्षणाच्या संदर्भात दोन तरतुदी विशेषतः संबंधित आहेत:
- कलम 43A: तरतुदीमध्ये समाविष्ट असलेल्या परिस्थितीत संवेदनशील वैयक्तिक डेटा किंवा माहितीचे संरक्षण करण्यात अयशस्वी झाल्याबद्दल नुकसान भरपाई देण्याशी संबंधित आहे.
- कलम 72A: आवश्यक अटींची पूर्तता झाल्यावर, कायदेशीर कराराचा भंग करून हेतुपूर्वक माहिती उघड केल्याबद्दल शिक्षेशी संबंधित आहे.
- माहिती तंत्रज्ञान (एसपीडीआय) नियम, २०११
संवेदनशील वैयक्तिक डेटा किंवा माहिती (एसपीडीआय) नियम, २०११, हे पासवर्ड, आर्थिक तपशील आणि बायोमेट्रिक माहिती यांसारख्या विशिष्ट संवेदनशील माहितीच्या हाताळणीशी संबंधित आहेत. या आराखड्यात गोपनीयता धोरणे, संमती आणि वाजवी सुरक्षा पद्धतींशी संबंधित आवश्यकतांचा समावेश आहे.
- क्षेत्र-विशिष्ट नियम
- वित्तीय सेवा: भारतीय रिझर्व्ह बँकेने (RBI) बँका आणि एनबीएफसी (NBFCs) सारख्या नियामक संस्थांसाठी आयटी आउटसोर्सिंग, डेटा सुरक्षा, डेटा लोकलायझेशन आणि व्हेंडर रिस्क मॅनेजमेंटशी संबंधित आवश्यकता निश्चित केल्या आहेत.
- भांडवली बाजार: भारतीय प्रतिभूति आणि विनिमय मंडळाने (सेबी) नियमन केलेल्या बाजार सहभागींसाठी सायबर सुरक्षा आणि तंत्रज्ञान-संबंधित आवश्यकता निश्चित केल्या आहेत.
- विमा: भारतीय विमा नियामक आणि विकास प्राधिकरण (IRDAI) विमा कंपन्या आणि इतर नियमन केलेल्या संस्थांसाठी सायबर सुरक्षा आणि जोखीम व्यवस्थापनाशी संबंधित आवश्यकता जारी करते.
विक्रेता डेटा प्रक्रिया करारामध्ये काय समाविष्ट असावे?
- प्रक्रियेचा उद्देश आणि व्याप्ती: करारामध्ये सामायिक केल्या जाणाऱ्या डेटाचा उल्लेख असावा आणि विक्रेता नेमकी कोणती सेवा प्रदान करेल हे स्पष्ट केले पाहिजे. विक्रेत्याला कामाशी संबंधित नसलेली माहिती मिळू नये.
- डेटा वापरावरील निर्बंध: विक्रेत्याला योग्य परवानगीशिवाय कंपनीची माहिती असंबंधित विपणन, उत्पादन विकास किंवा इतर कारणांसाठी विकण्याची, कॉपी करण्याची, विश्लेषण करण्याची किंवा पुनर्वापर करण्याची परवानगी दिली जाऊ नये.
- गोपनीयता आणि सुरक्षिततेच्या आवश्यकता: करारामध्ये विक्रेता आणि त्याचे कर्मचारी, कंत्राटदार आणि इतर अधिकृत कर्मचाऱ्यांनी गोपनीयता राखणे बंधनकारक असावे.
- उप-कंत्राट नियम: मुख्य विक्रेत्याने संबंधित उप-प्रक्रियाकर्त्यांची माहिती उघड करणे आणि कंपनीचा डेटा त्यांच्यासोबत सामायिक करण्यापूर्वी आवश्यक सूचना किंवा लेखी मंजुरी घेणे बंधनकारक असावे.
- डेटा उल्लंघनाची सूचना: एखाद्या संशयित किंवा निश्चित सुरक्षा घटनेबद्दल विक्रेत्याने व्यवसायाला किती लवकर माहिती दिली पाहिजे, हे करारामध्ये स्पष्टपणे नमूद केलेले असावे.
- डेटा परत करणे आणि हटवणे: करार संपल्यावर, विक्रेत्याने मान्य केलेल्या अटींनुसार, लागू असलेल्या बॅकअप प्रतींसहित, कंपनीची माहिती परत करावी किंवा सुरक्षितपणे हटवावी.
- लेखापरीक्षण अधिकार आणि सहकार्य: कंपनीला विक्रेत्याच्या सुरक्षा पद्धतींचे पुनरावलोकन करण्याचा अधिकार असावा. यामध्ये संबंधित लेखापरीक्षण अहवाल तपासणे, सुरक्षा प्रमाणपत्रांचे पुनरावलोकन करणे किंवा सहमतीने मूल्यांकन करणे यांचा समावेश आहे.
हे सुद्धा वाचा: सायबर कायद्याचे महत्त्व
करार करण्यापूर्वी व्यवसाय विक्रेत्याची सुरक्षा कशी तपासू शकतात?
- सुरक्षा धोरणे आणि कार्यपद्धतींचे पुनरावलोकन करा: विक्रेता वापरकर्त्याचा प्रवेश, सॉफ्टवेअर अद्यतने, कर्मचारी प्रशिक्षण, डेटा जतन करणे आणि सुरक्षा घटनांचे व्यवस्थापन कसे करतो, याबद्दल त्याला विचारा.
- भेद्यता चाचणी तपासा: बाह्य भेदक चाचण्या आणि भेद्यता मूल्यांकनांचे अलीकडील सारांश मागा. हे अहवाल विक्रेत्याच्या प्रणालींमधील त्रुटी ओळखण्यास मदत करू शकतात.
- सुरक्षा प्रमाणपत्रे आणि ऑडिट अहवालांचे पुनरावलोकन करा: सेवेनुसार, संबंधित प्रमाणपत्रे किंवा स्वतंत्र ऑडिट अहवाल, जसे की ISO/IEC 27001 प्रमाणपत्र आणि SOC 2 Type II अहवाल, मागवा.
- डेटा साठवणूक आणि उपकंत्राट समजून घ्या: विक्रेता माहिती कुठे साठवतो आणि कोणते कर्मचारी किंवा कंत्राटदार ती पाहू शकतात, हे विचारा.
- विक्रेत्याच्या मागील सुरक्षा घटना तपासा: मागील तीन ते पाच वर्षांतील विक्रेत्याच्या सुरक्षा उल्लंघने, सायबर घटना आणि कायदेशीर विवादांविषयी सार्वजनिकरित्या उपलब्ध असलेल्या माहितीचे पुनरावलोकन करा.
व्यवसायांनी विक्रेत्यांच्या डेटावरील प्रवेशावर नियंत्रण कसे ठेवावे?
- केवळ आवश्यक माहितीच सामायिक करा: विक्रेत्यांना जेव्हा केवळ मर्यादित नोंदींची आवश्यकता असते, तेव्हा त्यांना संपूर्ण डेटाबेसमध्ये प्रवेश देऊ नका.
- भूमिका-आधारित प्रवेश नियंत्रण वापरा: प्रत्येक विक्रेता कर्मचाऱ्याचे योग्य परवानग्यांसह स्वतंत्र खाते असले पाहिजे. विशेषतः प्रशासकीय प्रवेशासाठी, बहु-घटक प्रमाणीकरण (Multi-Factor Authentication) सक्षम केले पाहिजे.
- पासवर्ड शेअर करणे टाळा: प्रशासक खाती, मास्टर API की किंवा रूट पासवर्ड बाहेरील टीमसोबत कधीही शेअर करू नका. वैयक्तिक खात्यांमुळे सिस्टीममध्ये कोणी आणि केव्हा प्रवेश केला हे ओळखणे सोपे होते.
- वेगवेगळी वातावरणं वेगळी ठेवा: प्रोडक्शन डेटाबेस हे डेव्हलपमेंट, टेस्टिंग आणि स्टेजिंग वातावरणांपासून वेगळे ठेवले पाहिजेत.
- विक्रेत्याच्या हालचालींवर लक्ष ठेवा: सिस्टम ऍक्सेस, फाईल डाउनलोड आणि महत्त्वाचे कॉन्फिगरेशन बदल रेकॉर्ड करण्यासाठी ऑडिट लॉग सक्षम करा. असामान्य हालचाल किंवा अनधिकृत डेटा हस्तांतरण ओळखण्यासाठी या नोंदींचे नियमितपणे पुनरावलोकन करा.
व्यवसाय ग्राहक डेटा मार्केटिंग एजन्सी, सीआरएम प्लॅटफॉर्म आणि एआय टूल्ससोबत शेअर करू शकतात का?
होय, संबंधित कायदेशीर आणि करारात्मक आवश्यकतांची पूर्तता झाल्यावर व्यवसाय बाह्य सेवा प्रदात्यांसोबत ग्राहकांची माहिती सामायिक करू शकतात.
मार्केटिंग एजन्सी आणि सीआरएम प्लॅटफॉर्म
कंपन्या अनेकदा संभाव्य ग्राहक, विक्रीची माहिती आणि सपोर्ट रेकॉर्ड्स मार्केटिंग एजन्सी आणि सीआरएम प्लॅटफॉर्म्ससोबत शेअर करतात. असे करण्यापूर्वी, व्यवसायांनी खालील गोष्टी कराव्यात:
- त्यांच्या गोपनीयता सूचनांमध्ये तृतीय-पक्ष सेवा प्रदात्यांच्या संबंधित वापराचे स्पष्टीकरण दिलेले आहे, याची खात्री करा.
- प्लॅटफॉर्म इतर वेबसाइट्सवर ग्राहकांचा मागोवा घेतो का किंवा स्वतःच्या जाहिरात प्रणाली सुधारण्यासाठी त्यांच्या माहितीचा वापर करतो का, हे तपासा.
- योग्य डेटा प्रक्रिया आणि गोपनीयता करारांवर स्वाक्षरी करा.
- एजन्सीच्या कर्मचाऱ्यांना एनक्रिप्ट न केलेल्या वैयक्तिक उपकरणांवर ग्राहकांच्या याद्या डाउनलोड करण्यापासून प्रतिबंधित करा.
जनरेटिव्ह एआय साधने आणि बाह्य भाषा मॉडेल
या साधनांद्वारे माहिती सामायिक करण्यापूर्वी, तपासा:
- मॉडेल प्रशिक्षण: प्रदाता त्याच्या सार्वजनिक एआय मॉडेल्सना प्रशिक्षित करण्यासाठी किंवा सुधारण्यासाठी सादर केलेल्या माहितीचा वापर करतो का? उपलब्ध निवड रद्द करण्याचे (ऑप्ट-आउट) आणि डेटा संरक्षण पर्यायांचे पुनरावलोकन करा.
- डेटा टिकवून ठेवणे: प्रॉम्प्ट्स, चॅट हिस्ट्री, सर्व्हर लॉग्स आणि तयार केलेली सामग्री किती काळ साठवली जाते ते जाणून घ्या.
- डेटा न्यूनीकरण: बाह्य एआय सेवेला माहिती सादर करण्यापूर्वी अनावश्यक वैयक्तिक माहिती, ग्राहकांची नावे आणि संवेदनशील आर्थिक तपशील काढून टाका.
हे सुद्धा वाचा: भारतातील व्यवसायांसाठी एआय अनुपालन मार्गदर्शिका: कायदे, धोके आणि सर्वोत्तम पद्धती
जेव्हा विक्रेते भारताबाहेर डेटा साठवतात किंवा हस्तांतरित करतात, तेव्हा व्यवसायांनी काय तपासावे?
- सर्व स्टोरेज ठिकाणे ओळखा: विक्रेत्याकडून त्याच्या मुख्य डेटा सेंटर्स, बॅकअप सुविधा आणि आपत्कालीन पुनर्प्राप्ती ठिकाणांचा तपशील विचारा.
- करारनाम्यातील सुरक्षा आवश्यकतांचे पुनरावलोकन करा: करारनाम्यात अशी अट असावी की विक्रेत्याने सर्व साठवणूक स्थळांवर मान्य केलेल्या सुरक्षा उपाययोजना कायम ठेवाव्यात.
- सीमापार आणि स्थानिकीकरण नियम तपासा: व्यवसायाला कोणतीही क्षेत्र-विशिष्ट डेटा स्थानिकीकरण आवश्यकता लागू आहे का, याचे पुनरावलोकन करा.
- ग्राहक आणि आंतरराष्ट्रीय वचनबद्धतांचे पुनरावलोकन करा: कंपनीवर ग्राहक करारांनुसार किंवा युरोपियन युनियनच्या जनरल डेटा प्रोटेक्शन रेग्युलेशन (GDPR) सारख्या परदेशी गोपनीयता कायद्यांनुसार देखील जबाबदाऱ्या असू शकतात.
- हस्तांतरण नोंदी ठेवा: माहिती भारताबाहेर का हस्तांतरित केली जात आहे, ती कोठे संग्रहित केली आहे आणि कोणते संरक्षण उपाय किंवा कायदेशीर व्यवस्था लागू आहेत, हे स्पष्ट करणारी नोंद ठेवा.
विक्रेत्याकडून डेटाची गळती झाल्यास जबाबदार कोण?
- व्यवसायाच्या कायदेशीर जबाबदाऱ्या: व्यवसाय त्याच्या नियंत्रणाखालील वैयक्तिक डेटासाठी जबाबदार राहू शकतो. विक्रेत्याची नियुक्ती केल्याने आपल्या सर्व जबाबदाऱ्या त्या विक्रेत्यावर हस्तांतरित होतात, असे गृहीत धरता येणार नाही.
- विक्रेत्याची करारानुसार जबाबदारी: विक्रेत्याची आर्थिक जबाबदारी दोन्ही पक्षांमधील करारावर अवलंबून असते. व्यवसाय कराराच्या उल्लंघनाच्या सूचनेच्या कलमांनुसार, इत्यादी बाबींअंतर्गत नुकसान भरपाई किंवा इतर उपाययोजनांचा दावा करू शकतो.
- घटनेदरम्यान विक्रेत्याची भूमिका: करारानुसार विक्रेत्याने व्यवसायाला घटनेबद्दल त्वरित माहिती द्यावी. त्याने संबंधित लॉग जतन करावेत, बाधित प्रणाली वेगळ्या करण्यास मदत करावी आणि तपासासाठी आवश्यक असलेली तांत्रिक माहिती पुरवावी.
- अहवाल देण्याची आवश्यकता: घटनेनुसार आणि लागू नियमांनुसार, CERT-In, भारतीय डेटा संरक्षण मंडळ, क्षेत्रीय नियामक किंवा बाधित व्यक्तींना अहवाल देणे आवश्यक असू शकते.
तृतीय-पक्ष डेटा शेअरिंग आणि विक्रेता सुरक्षा तपासणी सूची
अनुपालन क्षेत्र | व्यवसायाने काय तपासावे |
|---|---|
डेटा इन्व्हेंटरी | विक्रेत्यासोबत सामायिक केलेली सर्व माहिती ओळखा आणि तिची संवेदनशीलता वर्गीकृत करा. |
व्यवसायाचा उद्देश | विक्रेत्याला माहितीची आवश्यकता का आहे याची पुष्टी करा. |
कायदेशीर मूल्यांकन | लागू असलेल्या DPDP आवश्यकता, क्षेत्रीय नियम आणि संमती व्यवस्था यांचे पुनरावलोकन करा. |
विक्रेता योग्य तपासणी | सुरक्षा धोरणे, चाचणी अहवाल आणि संबंधित प्रमाणपत्रांची तपासणी करा. |
करार | डेटा संरक्षण करार (DPA) किंवा योग्य डेटा संरक्षण कलमांवर स्वाक्षरी करा. |
प्रवेश नियंत्रण | किमान विशेषाधिकार प्रवेश, वैयक्तिक खाती आणि एमएफए लागू करा. |
उपकंत्राटदार | उप-प्रक्रियाकर्त्यांना ओळखा आणि त्यांच्या सुरक्षाविषयक जबाबदाऱ्यांचा आढावा घ्या. |
डेटा हस्तांतरण | सर्व्हरची ठिकाणे, आंतरराष्ट्रीय हस्तांतरण आणि स्थानिकीकरणाचे नियम तपासा. |
घटना प्रतिसाद | उल्लंघनाची सूचना आणि सहकार्याच्या आवश्यकतांवर सहमत व्हा |
डेटा टिकवून ठेवणे | धारणा, परत मिळवणे आणि सुरक्षितपणे हटवणे यासाठी नियम सेट करा. |
देखरेख | अॅक्सेस लॉगचे नियमितपणे पुनरावलोकन करा आणि विक्रेत्याच्या सुरक्षेचे पुनर्मूल्यांकन करा. |
कराराची समाप्ती | प्रवेश काढून टाका आणि डेटा परत मिळण्याची किंवा हटवण्याची पुष्टी करा. |
डेटा शेअर करताना व्यवसायांनी टाळल्या पाहिजेत अशा सामान्य चुका
- डेटाबेसचा अत्याधिक ॲक्सेस देणे: जेव्हा फक्त काही फील्ड्सची आवश्यकता असते, तेव्हा विक्रेत्याला संपूर्ण डेटाबेसचा ॲक्सेस देणे.
- पुनरावलोकन न करता मानक करार स्वीकारणे: योग्य गोपनीयता आणि डेटा संरक्षण कलमे न जोडता विक्रेत्याच्या सामान्य अटींवर स्वाक्षरी करणे.
- केवळ गोपनीयता धोरणांवर अवलंबून राहणे: असे गृहीत धरणे की विक्रेत्याच्या वेबसाइटचे गोपनीयता धोरण हे कंपन्यांमधील बंधनकारक करारासारखेच आहे.
- उपकंत्राटदारांकडे दुर्लक्ष करणे: विक्रेत्यांना योग्य मंजुरी किंवा पुनरावलोकनाशिवाय इतर पुरवठादारांसोबत माहिती सामायिक करण्याची परवानगी देणे.
- उल्लंघनाच्या सूचनेची कालमर्यादा निश्चित न करणे: विक्रेत्याने सुरक्षा घटनेची माहिती किती लवकर द्यावी यावर एकमत न होणे.
- डेटा स्टोरेजच्या ठिकाणांकडे दुर्लक्ष करणे: सर्व्हर कोठे आहेत हे न तपासणे, ज्यामुळे क्षेत्र-विशिष्ट स्थानिकीकरण नियमांनुसार समस्या निर्माण होऊ शकतात.
- जुनी खाती सक्रिय ठेवणे: एखादा प्रकल्प संपल्यानंतर API की, रिमोट ऍक्सेस आणि डेटाबेस परवानग्या काढून टाकायला विसरणे.
- डेटा हटवण्याकडे दुर्लक्ष करणे: विक्रेत्याने कंपनीची माहिती परत केली आहे किंवा सुरक्षितपणे हटवली आहे याची खात्री न करता करार समाप्त करणे.
करार संपेपर्यंत व्यवसायांनी विक्रेत्याच्या सुरक्षेचे व्यवस्थापन कसे करावे?
- विक्रेता नोंदवही ठेवा: सक्रिय विक्रेत्यांची एक मध्यवर्ती यादी, त्यांना उपलब्ध असलेली माहिती, त्यांचे संपर्क तपशील आणि कराराच्या नूतनीकरणाच्या तारखा जतन करा.
- जोखमीनुसार विक्रेत्यांचे वर्गीकरण करा: ते हाताळत असलेल्या डेटाची संवेदनशीलता आणि डेटा चोरीच्या संभाव्य परिणामाच्या आधारावर उच्च, मध्यम आणि कमी-जोखीम असलेले विक्रेते ओळखा.
- नियमित मूल्यांकन करा: उच्च-जोखीम असलेल्या विक्रेत्यांचा किमान ठराविक कालावधीने, जसे की वार्षिक, आणि जेव्हा ते त्यांच्या प्रणाली किंवा सेवांमध्ये मोठे बदल करतात तेव्हा आढावा घ्या.
- सुरक्षेतील त्रुटींचा मागोवा घ्या: विक्रेत्याच्या मूल्यांकनादरम्यान आढळलेल्या त्रुटींची नोंद करा आणि आवश्यक सुधारणात्मक उपाययोजना पूर्ण होईपर्यंत पाठपुरावा करा.
- नूतनीकरणापूर्वी करारांचे पुनरावलोकन करा: कराराचे नूतनीकरण करताना किंवा त्यात बदल करताना डेटा संरक्षण कलमे, सुरक्षेची वचनबद्धता आणि उपकंत्राटदारांसोबतच्या व्यवस्था पुन्हा तपासा.
- योग्य निर्गमन प्रक्रियेचे पालन करा: जेव्हा संबंध संपुष्टात येतो, तेव्हा सर्व प्रवेश काढून टाका आणि करारानुसार कंपनीचा डेटा परत केला गेला आहे किंवा हटवला गेला आहे याची पुष्टी मिळवा.
हे लेख तुम्हाला उपयुक्त वाटू शकतात
निष्कर्ष
आधुनिक व्यवसायांसाठी तृतीय-पक्षासोबत डेटाची देवाणघेवाण करणे आवश्यक आहे, परंतु त्याचे व्यवस्थापन काळजीपूर्वक केले पाहिजे. कंपन्यांनी विक्रेत्यांना सामील करून घेण्यापूर्वी त्यांची तपासणी करावी, स्पष्ट डेटा संरक्षण करारांवर स्वाक्षरी करावी, प्रवेश मर्यादित ठेवावा आणि संपूर्ण करारादरम्यान सुरक्षेवर लक्ष ठेवावे. मजबूत नियंत्रणे आणि नियमित पुनरावलोकनांमुळे ग्राहकांच्या माहितीचे संरक्षण होऊ शकते, कायदेशीर धोके कमी होऊ शकतात आणि व्यावसायिक भागीदारांसोबत विश्वास निर्माण होऊ शकतो.
अस्वीकरण : हा ब्लॉग केवळ माहितीच्या उद्देशाने आहे. आपल्याला कायदेशीर सल्ल्याची आवश्यकता असल्यास, कृपया एका अनुभवी कॉर्पोरेट वकिलाशी संपर्क साधा .
वारंवार विचारले जाणारे प्रश्न
प्रश्न १. एखादा व्यवसाय भारतातील तृतीय-पक्ष विक्रेत्यांसोबत ग्राहक डेटा शेअर करू शकतो का?
होय. जेव्हा व्यवसायाकडे योग्य कायदेशीर आधार असतो, जसे की वैध संमती किंवा लागू कायद्यानुसार परवानगी असलेले इतर कारण, तेव्हा तो ग्राहकांची माहिती शेअर करू शकतो.
प्रश्न २. प्रत्येक विक्रेत्यासाठी डेटा प्रोसेसिंग करार अनिवार्य आहे का?
डीपीडीपी कायद्यानुसार, डेटा फिड्युशियरीने एका वैध कराराअंतर्गत डेटा प्रोसेसरची नियुक्ती करणे आवश्यक आहे. जेव्हा एखादा विक्रेता कंपनीच्या वतीने वैयक्तिक डेटावर प्रक्रिया करतो, तेव्हा औपचारिक डीपीए (DPA) किंवा योग्य बंधनकारक डेटा प्रक्रिया कलमे महत्त्वाची असतात.
प्रश्न ३. विक्रेत्याने ग्राहकांची माहिती उघड केल्यास जबाबदार कोण?
व्यवसाय त्याच्या नियंत्रणाखालील वैयक्तिक डेटासाठी बाधित व्यक्ती आणि नियामकांप्रति कायदेशीररित्या जबाबदार राहू शकतो. तसेच, नुकसानभरपाई, दायित्व आणि कराराच्या उल्लंघनाच्या तरतुदींवर अवलंबून, तो कराराअंतर्गत विक्रेत्याकडून उपाययोजनांची मागणी करू शकतो.
प्रश्न ४. विक्रेते त्यांच्या स्वतःच्या उपकंत्राटदारांसोबत ग्राहकांचा डेटा शेअर करू शकतात का?
त्यांनी केवळ करारानुसार आणि लागू कायद्यानुसार परवानगी असेल तरच तसे करावे. विक्रेत्याने उप-प्रक्रियाकर्त्यांना नियुक्त करण्यापूर्वी, मुख्य करारामध्ये योग्य प्रकटीकरण, सूचना किंवा मंजुरीची तरतूद असावी.
प्रश्न ५. भारतीय व्यवसाय ग्राहकांचा डेटा भारताबाहेर साठवू शकतात का?
केंद्र सरकारद्वारे लादल्या जाणाऱ्या निर्बंधांच्या आणि इतर लागू क्षेत्र-विशिष्ट आवश्यकतांच्या अधीन राहून, डीपीडीपी चौकटीअंतर्गत सीमापार हस्तांतरणास सर्वसाधारणपणे परवानगी दिली जाऊ शकते.

 तज्ञ सल्ला आणि उपाय मिळवा
कौटुंबिक, मालमत्ता, गुन्हेगारी प्रकरणे आणि इतर सर्व कायदेशीर बाबींसाठी अनुभवी वकील
आता सल्ला घ्या