


व्यवसाय और अनुपालन
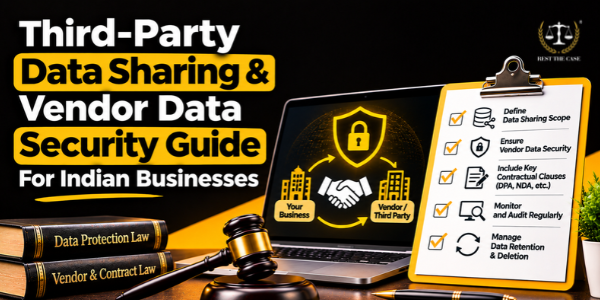
भारतीय व्यवसायों के लिए तृतीय-पक्ष डेटा साझाकरण और विक्रेता डेटा सुरक्षा संबंधी मार्गदर्शिका

2.1. विक्रेताओं के साथ साझा किए जाने वाले विभिन्न प्रकार के डेटा
2.2. तीसरे पक्ष के साथ डेटा साझा करने से क्या जोखिम जुड़े होते हैं?
3. भारत में तृतीय-पक्ष डेटा साझाकरण पर कौन से कानून लागू होते हैं? 4. विक्रेता डेटा प्रोसेसिंग समझौते में क्या-क्या शामिल होना चाहिए? 5. कंपनियां अनुबंध पर हस्ताक्षर करने से पहले विक्रेता की सुरक्षा की जांच कैसे कर सकती हैं? 6. व्यवसायों को विक्रेताओं द्वारा डेटा तक पहुंच को कैसे नियंत्रित करना चाहिए? 7. क्या व्यवसाय मार्केटिंग एजेंसियों, सीआरएम प्लेटफॉर्म और एआई टूल्स के साथ ग्राहक डेटा साझा कर सकते हैं? 8. जब विक्रेता भारत से बाहर डेटा संग्रहीत या स्थानांतरित करते हैं तो व्यवसायों को किन बातों की जांच करनी चाहिए? 9. यदि कोई विक्रेता डेटा लीक का कारण बनता है तो कौन जिम्मेदार होगा? 10. तृतीय-पक्ष डेटा साझाकरण और विक्रेता सुरक्षा चेकलिस्ट 11. डेटा साझा करते समय व्यवसायों को किन सामान्य गलतियों से बचना चाहिए 12. अनुबंध की पूरी अवधि के दौरान व्यवसायों को विक्रेता सुरक्षा का प्रबंधन कैसे करना चाहिए? 13. निष्कर्षआधुनिक व्यवसाय जानकारी संग्रहित करने के लिए क्लाउड प्लेटफॉर्म, ग्राहकों को प्रबंधित करने के लिए CRM सॉफ़्टवेयर, लेन-देन संसाधित करने के लिए पेमेंट गेटवे और अभियान चलाने के लिए मार्केटिंग एजेंसियों का उपयोग करते हैं। तृतीय पक्षों के साथ जानकारी साझा करने से कुछ जोखिम उत्पन्न होते हैं।
यह मार्गदर्शिका भारत में मुख्य कानूनी आवश्यकताओं और बाहरी विक्रेताओं के साथ काम करते समय व्यवसायों द्वारा अपनी जानकारी की सुरक्षा के लिए उठाए जा सकने वाले व्यावहारिक कदमों की व्याख्या करती है।
किसी व्यवसाय को तीसरे पक्ष के साथ डेटा साझा करने से पहले किन बातों की जांच करनी चाहिए?
- डेटा और उद्देश्य की पहचान करें: आपके द्वारा साझा की जाने वाली जानकारी की एक सूची बनाएं। विक्रेता को इसकी आवश्यकता क्यों है, इसे स्पष्ट रूप से समझाएं और उस कानूनी इकाई की पहचान करें जिसे डेटा प्राप्त होगा।
- जानकारी की संवेदनशीलता की जांच करें: पता लगाएं कि डेटा में ग्राहक विवरण, कर्मचारी रिकॉर्ड, वित्तीय जानकारी, बौद्धिक संपदा या गोपनीय व्यावसायिक योजनाएं शामिल हैं या नहीं।
- कानूनी आवश्यकताओं की समीक्षा करें: पुष्टि करें कि जानकारी साझा करना आपके व्यावसायिक उद्देश्य, गोपनीयता नोटिस, ग्राहक प्रतिबद्धताओं और लागू कानूनों के अनुरूप है।
- विक्रेता की सुरक्षा की जांच करें: लाइव सिस्टम तक पहुंच की अनुमति देने से पहले विक्रेता के एक्सेस कंट्रोल, एन्क्रिप्शन विधियों, डेटा स्टोरेज प्रथाओं और सुरक्षा प्रक्रियाओं की समीक्षा करें।
- आंतरिक स्वीकृति प्राप्त करें: कानूनी, आईटी या प्रबंधन टीम से लिखित स्वीकृति प्राप्त करें। स्वीकृति में यह उल्लेख होना चाहिए कि कौन सी जानकारी साझा की जा सकती है और विक्रेता को किन शर्तों का पालन करना होगा।
तृतीय-पक्ष डेटा साझाकरण क्या है और यह क्यों महत्वपूर्ण है?
तृतीय-पक्ष डेटा साझाकरण का अर्थ है किसी बाहरी संगठन को व्यावसायिक या व्यक्तिगत जानकारी तक पहुंच प्रदान करना। तृतीय-पक्ष सेवा प्रदाताओं के सामान्य उदाहरणों में शामिल हैं:
- क्लाउड स्टोरेज और होस्टिंग कंपनियां।
- ग्राहक संबंध प्रबंधन (सीआरएम) प्लेटफॉर्म।
- वेतन और लेखा सेवा प्रदाता।
- मार्केटिंग और विज्ञापन एजेंसियां।
- भुगतान द्वार।
- बाह्य लेखा परीक्षक और सलाहकार।
- लॉजिस्टिक्स और डिलीवरी पार्टनर।
विक्रेताओं के साथ साझा किए जाने वाले विभिन्न प्रकार के डेटा
- व्यक्तिगत डेटा: इसमें ऐसी जानकारी शामिल है जिससे किसी व्यक्ति की प्रत्यक्ष या अप्रत्यक्ष रूप से पहचान की जा सकती है। उदाहरण के लिए, ग्राहकों के नाम, फोन नंबर, ईमेल पते और कर्मचारियों के वेतन संबंधी विवरण।
- गोपनीय व्यावसायिक जानकारी: इसमें आंतरिक वित्तीय रिपोर्ट, व्यावसायिक रणनीतियाँ, सोर्स कोड, व्यापार रहस्य, आपूर्ति श्रृंखला समझौते और अन्य ऐसी जानकारी शामिल है जिसे सार्वजनिक रूप से साझा नहीं किया जाना चाहिए।
- एकत्रित या अनाम डेटा: इससे तात्पर्य ऐसी जानकारी से है जिसे व्यक्तिगत पहचानकर्ताओं को हटाने के लिए संयोजित या संसाधित किया गया है, जिससे व्यक्तियों की पहचान करना व्यावहारिक रूप से असंभव हो जाता है।
तीसरे पक्ष के साथ डेटा साझा करने से क्या जोखिम जुड़े होते हैं?
- अनधिकृत पहुंच: विक्रेता का कोई कर्मचारी बिना अनुमति के व्यावसायिक जानकारी देख सकता है या ले सकता है।
- डेटा उल्लंघन: हैकर्स या रैंसमवेयर हमलों से विक्रेता के सिस्टम में संग्रहीत जानकारी उजागर हो सकती है।
- सूचना का दुरुपयोग: कोई विक्रेता उचित अनुमति के बिना अपने विपणन या उत्पाद विकास के लिए ग्राहक रिकॉर्ड का उपयोग कर सकता है।
- अत्यधिक पहुंच: कोई कंपनी किसी विक्रेता को पूरे डेटाबेस तक पहुंच प्रदान कर सकती है, जबकि केवल कुछ ही रिकॉर्ड की आवश्यकता होती है।
- अनुबंध संबंधी विवाद: व्यवसाय और विक्रेता डेटा के स्वामित्व, विलोपन, सुरक्षा जिम्मेदारियों या डेटा उल्लंघन के बाद वित्तीय दायित्व के बारे में असहमत हो सकते हैं।
भारत में तृतीय-पक्ष डेटा साझाकरण पर कौन से कानून लागू होते हैं?
मुख्य कानूनी ढांचों में निम्नलिखित शामिल हैं।
- डिजिटल व्यक्तिगत डेटा संरक्षण अधिनियम, 2023
भारत में डिजिटल व्यक्तिगत डेटा के प्रसंस्करण को डिजिटल व्यक्तिगत डेटा संरक्षण अधिनियम (डीपीडीपी अधिनियम), 2023 द्वारा नियंत्रित किया जाता है। अधिनियम में दो महत्वपूर्ण शब्दों का प्रयोग किया गया है:
- डेटा फिड्यूशरी: वह संगठन जो यह तय करता है कि व्यक्तिगत डेटा को क्यों और कैसे संसाधित किया जाएगा।
- डेटा प्रोसेसर: वह संगठन जो डेटा फिड्यूशरी की ओर से व्यक्तिगत डेटा को संसाधित करता है।
उदाहरण के लिए, यदि कोई कंपनी कर्मचारियों की जानकारी संसाधित करने के लिए किसी बाहरी पेरोल प्रदाता को नियुक्त करती है, तो कंपनी डेटा फिड्यूशरी (डेटा न्यासी) और पेरोल प्रदाता डेटा प्रोसेसर (डेटा प्रोसेसर) के रूप में कार्य कर सकता है। डेटा फिड्यूशरी एक वैध अनुबंध के तहत डेटा प्रोसेसर को नियुक्त कर सकता है। उसे यह भी सुनिश्चित करना होगा कि प्रोसेसर उचित सुरक्षा उपायों का पालन करे और व्यक्तिगत डेटा का उपयोग केवल अनुमत उद्देश्य के लिए करे।
- डीपीडीपी नियम, 2025
डीपीडीपी नियम, 2025, डीपीडीपी अधिनियम के कार्यान्वयन पर विस्तृत जानकारी प्रदान करते हैं। इनमें प्रशासनिक प्रक्रियाएं, सुरक्षा उपाय, उल्लंघन संबंधी आवश्यकताएं और कार्यान्वयन समयसीमा शामिल हैं। व्यवसायों को लागू प्रावधानों की समीक्षा करनी चाहिए और यह सुनिश्चित करना चाहिए कि उनके विक्रेता अनुबंध और आंतरिक प्रक्रियाएं लागू आवश्यकताओं के अनुरूप हों।
- सूचना प्रौद्योगिकी अधिनियम, 2000
सूचना प्रौद्योगिकी अधिनियम, 2000, इलेक्ट्रॉनिक लेनदेन, साइबर अपराधों और कुछ साइबर सुरक्षा मामलों के लिए कानूनी ढांचा प्रदान करता है। डेटा संरक्षण के लिए दो प्रावधान विशेष रूप से प्रासंगिक हैं:
- धारा 43ए: यह प्रावधान उन परिस्थितियों में संवेदनशील व्यक्तिगत डेटा या जानकारी की सुरक्षा करने में विफलता के लिए मुआवजे से संबंधित है जो इस प्रावधान के अंतर्गत आती हैं।
- धारा 72ए: इसमें वैध अनुबंध के उल्लंघन में जानबूझकर सूचना का खुलासा करने के लिए दंड का प्रावधान है, जहां आवश्यक शर्तें पूरी होती हैं।
- सूचना प्रौद्योगिकी (एसपीडीआई) नियम, 2011
संवेदनशील व्यक्तिगत डेटा या सूचना (एसपीडीआई) नियम, 2011, पासवर्ड, वित्तीय विवरण और बायोमेट्रिक जानकारी सहित कुछ संवेदनशील सूचनाओं के प्रबंधन से संबंधित हैं। इस ढांचे में गोपनीयता नीतियों, सहमति और उचित सुरक्षा प्रथाओं से संबंधित आवश्यकताएं शामिल हैं।
- क्षेत्र-विशिष्ट विनियम
- वित्तीय सेवाएं: भारतीय रिजर्व बैंक (आरबीआई) ने बैंकों और गैर-सरकारी वित्तीय संस्थानों (एनबीएफसी) जैसी विनियमित संस्थाओं के लिए आईटी आउटसोर्सिंग, डेटा सुरक्षा, डेटा स्थानीयकरण और विक्रेता जोखिम प्रबंधन से संबंधित आवश्यकताएं निर्धारित की हैं।
- पूंजी बाजार: भारतीय प्रतिभूति और विनिमय बोर्ड (एसईबीआई) ने विनियमित बाजार प्रतिभागियों के लिए साइबर सुरक्षा और प्रौद्योगिकी से संबंधित आवश्यकताएं निर्धारित की हैं।
- बीमा: भारतीय बीमा नियामक एवं विकास प्राधिकरण (आईआरडीएआई) बीमाकर्ताओं और अन्य विनियमित संस्थाओं के लिए साइबर सुरक्षा और जोखिम प्रबंधन से संबंधित आवश्यकताएं जारी करता है।
विक्रेता डेटा प्रोसेसिंग समझौते में क्या-क्या शामिल होना चाहिए?
- डेटा प्रोसेसिंग का उद्देश्य और दायरा: समझौते में साझा किए जाने वाले डेटा की पहचान और विक्रेता द्वारा प्रदान की जाने वाली सेवा का स्पष्ट विवरण होना चाहिए। विक्रेता को कार्य से असंबंधित जानकारी प्राप्त नहीं होनी चाहिए।
- डेटा के उपयोग पर प्रतिबंध: विक्रेता को उचित प्राधिकरण के बिना कंपनी की जानकारी को असंबंधित विपणन, उत्पाद विकास या अन्य उद्देश्यों के लिए बेचने, कॉपी करने, विश्लेषण करने या पुनः उपयोग करने की अनुमति नहीं दी जानी चाहिए।
- गोपनीयता और सुरक्षा संबंधी आवश्यकताएँ: समझौते में विक्रेता और उसके कर्मचारियों, ठेकेदारों और अन्य अधिकृत कर्मियों को गोपनीयता बनाए रखने के लिए बाध्य किया जाना चाहिए।
- उप-अनुबंध नियम: मुख्य विक्रेता को संबंधित उप-प्रोसेसरों का खुलासा करना और कंपनी के डेटा को उनके साथ साझा करने से पहले आवश्यक सूचना या लिखित अनुमोदन प्राप्त करना अनिवार्य होना चाहिए।
- डेटा उल्लंघन अधिसूचना: समझौते में स्पष्ट रूप से बताया जाना चाहिए कि विक्रेता को किसी संदिग्ध या पुष्ट सुरक्षा घटना के बारे में व्यवसाय को कितनी जल्दी सूचित करना होगा।
- डेटा वापसी और विलोपन: अनुबंध समाप्त होने पर, विक्रेता को सहमत शर्तों के अनुसार कंपनी की जानकारी, जिसमें लागू बैकअप प्रतियां भी शामिल हैं, वापस करनी चाहिए या सुरक्षित रूप से हटा देनी चाहिए।
- लेखापरीक्षा अधिकार और सहयोग: कंपनी को विक्रेता की सुरक्षा प्रक्रियाओं की समीक्षा करने का अधिकार होना चाहिए। इसमें प्रासंगिक लेखापरीक्षा रिपोर्टों की जाँच करना, सुरक्षा प्रमाणपत्रों की समीक्षा करना या सहमत आकलन करना शामिल है।
यह भी पढ़ें: साइबर कानून का महत्व
कंपनियां अनुबंध पर हस्ताक्षर करने से पहले विक्रेता की सुरक्षा की जांच कैसे कर सकती हैं?
- सुरक्षा नीतियों और प्रक्रियाओं की समीक्षा करें: विक्रेता से पूछें कि वह उपयोगकर्ता पहुंच, सॉफ़्टवेयर अपडेट, कर्मचारी प्रशिक्षण, डेटा संरक्षण और सुरक्षा घटनाओं का प्रबंधन कैसे करता है।
- सुरक्षा सुरक्षा परीक्षण की जाँच करें: बाहरी भेदन परीक्षणों और सुरक्षा सुरक्षा आकलन की हालिया रिपोर्टों का सारांश मांगें। ये रिपोर्ट विक्रेता के सिस्टम में मौजूद कमियों को पहचानने में मदद कर सकती हैं।
- सुरक्षा प्रमाणपत्रों और ऑडिट रिपोर्टों की समीक्षा करें: सेवा के आधार पर, प्रासंगिक प्रमाणपत्र या स्वतंत्र ऑडिट रिपोर्ट, जैसे कि ISO/IEC 27001 प्रमाणन और SOC 2 टाइप II रिपोर्ट, के लिए अनुरोध करें।
- डेटा स्टोरेज और सबकॉन्ट्रैक्टिंग को समझें: विक्रेता से पूछें कि वह जानकारी कहाँ संग्रहीत करता है और कौन से कर्मचारी या ठेकेदार उस तक पहुँच सकते हैं।
- विक्रेता की पिछली सुरक्षा घटनाओं की जाँच करें: पिछले तीन से पाँच वर्षों में विक्रेता के सुरक्षा उल्लंघनों, साइबर घटनाओं और कानूनी विवादों के बारे में सार्वजनिक रूप से उपलब्ध जानकारी की समीक्षा करें।
व्यवसायों को विक्रेताओं द्वारा डेटा तक पहुंच को कैसे नियंत्रित करना चाहिए?
- केवल आवश्यक जानकारी ही साझा करें: विक्रेताओं को संपूर्ण डेटाबेस तक पहुंच न दें जब उन्हें केवल सीमित संख्या में रिकॉर्ड की आवश्यकता हो।
- भूमिका-आधारित अभिगमन नियंत्रण का उपयोग करें: विक्रेता के प्रत्येक कर्मचारी के पास उपयुक्त अनुमतियों वाला एक व्यक्तिगत खाता होना चाहिए। बहु-कारक प्रमाणीकरण सक्षम होना चाहिए, विशेष रूप से प्रशासनिक अभिगमन के लिए।
- साझा पासवर्ड से बचें: प्रशासक खातों, मास्टर एपीआई कुंजी या रूट पासवर्ड को कभी भी बाहरी टीमों के साथ साझा न करें। व्यक्तिगत खातों से यह पहचानना आसान हो जाता है कि सिस्टम तक किसने और कब पहुंच बनाई।
- विभिन्न वातावरणों को अलग रखें: उत्पादन डेटाबेस को विकास, परीक्षण और स्टेजिंग वातावरणों से अलग रखा जाना चाहिए।
- विक्रेता की गतिविधियों पर नज़र रखें: सिस्टम एक्सेस, फ़ाइल डाउनलोड और महत्वपूर्ण कॉन्फ़िगरेशन परिवर्तनों को रिकॉर्ड करने के लिए ऑडिट लॉग सक्षम करें। असामान्य गतिविधि या अनधिकृत डेटा स्थानांतरण की पहचान करने के लिए इन रिकॉर्ड्स की नियमित रूप से समीक्षा करें।
क्या व्यवसाय मार्केटिंग एजेंसियों, सीआरएम प्लेटफॉर्म और एआई टूल्स के साथ ग्राहक डेटा साझा कर सकते हैं?
जी हां, व्यवसाय प्रासंगिक कानूनी और संविदात्मक आवश्यकताओं को पूरा करने पर बाहरी सेवा प्रदाताओं के साथ ग्राहक जानकारी साझा कर सकते हैं।
मार्केटिंग एजेंसियां और सीआरएम प्लेटफॉर्म
कंपनियां अक्सर मार्केटिंग एजेंसियों और सीआरएम प्लेटफॉर्म के साथ ग्राहक लीड, बिक्री संबंधी जानकारी और सहायता रिकॉर्ड साझा करती हैं। ऐसा करने से पहले, व्यवसायों को निम्नलिखित बातों का ध्यान रखना चाहिए:
- सुनिश्चित करें कि उनकी गोपनीयता संबंधी सूचनाओं में तृतीय-पक्ष सेवा प्रदाताओं के प्रासंगिक उपयोग की व्याख्या की गई हो।
- जांचें कि क्या यह प्लेटफॉर्म अन्य वेबसाइटों पर ग्राहकों को ट्रैक करता है या अपनी विज्ञापन प्रणालियों को बेहतर बनाने के लिए उनकी जानकारी का उपयोग करता है।
- उपयुक्त डेटा प्रोसेसिंग और गोपनीयता समझौतों पर हस्ताक्षर करें।
- एजेंसी के कर्मचारियों को ग्राहकों की सूचियों को एन्क्रिप्टेड न किए गए व्यक्तिगत उपकरणों पर डाउनलोड करने से प्रतिबंधित करें।
जनरेटिव एआई टूल्स और बाह्य भाषा मॉडल
इन टूल्स के साथ जानकारी साझा करने से पहले, निम्नलिखित की जांच कर लें:
- मॉडल प्रशिक्षण: क्या प्रदाता अपने सार्वजनिक एआई मॉडल को प्रशिक्षित करने या सुधारने के लिए प्रस्तुत जानकारी का उपयोग करता है? उपलब्ध ऑप्ट-आउट और डेटा सुरक्षा विकल्पों की समीक्षा करें।
- डेटा प्रतिधारण: पता लगाएं कि प्रॉम्प्ट, चैट इतिहास, सर्वर लॉग और उत्पन्न सामग्री कितने समय तक संग्रहीत की जाती है।
- डेटा न्यूनीकरण: किसी बाहरी एआई सेवा को जानकारी सबमिट करने से पहले अनावश्यक व्यक्तिगत जानकारी, ग्राहक के नाम और संवेदनशील वित्तीय विवरण हटा दें।
यह भी पढ़ें: भारत में व्यवसायों के लिए एआई अनुपालन मार्गदर्शिका: कानून, जोखिम और सर्वोत्तम अभ्यास
जब विक्रेता भारत से बाहर डेटा संग्रहीत या स्थानांतरित करते हैं तो व्यवसायों को किन बातों की जांच करनी चाहिए?
- सभी भंडारण स्थानों की पहचान करें: विक्रेता से उसके मुख्य डेटा केंद्रों, बैकअप सुविधाओं और आपदा रिकवरी स्थानों के बारे में विस्तृत जानकारी मांगें।
- अनुबंध संबंधी सुरक्षा आवश्यकताओं की समीक्षा करें: अनुबंध में विक्रेता को सभी भंडारण स्थानों पर सहमत सुरक्षा उपायों को बनाए रखने की आवश्यकता होनी चाहिए।
- सीमा पार और स्थानीयकरण नियमों की जाँच करें: समीक्षा करें कि क्या व्यवसाय किसी क्षेत्र-विशिष्ट डेटा स्थानीयकरण आवश्यकता के अधीन है।
- ग्राहक और अंतर्राष्ट्रीय प्रतिबद्धताओं की समीक्षा करें: किसी कंपनी पर ग्राहक अनुबंधों या विदेशी गोपनीयता कानूनों, जैसे कि यूरोपीय संघ के सामान्य डेटा संरक्षण विनियमन (जीडीपीआर) के तहत भी दायित्व हो सकते हैं।
- स्थानांतरण रिकॉर्ड बनाए रखें: एक रिकॉर्ड रखें जिसमें यह बताया गया हो कि सूचना को भारत से बाहर क्यों स्थानांतरित किया गया है, इसे कहाँ संग्रहीत किया गया है, और कौन से सुरक्षा उपाय या कानूनी व्यवस्थाएं लागू होती हैं।
यदि कोई विक्रेता डेटा लीक का कारण बनता है तो कौन जिम्मेदार होगा?
- व्यवसाय की कानूनी जिम्मेदारियां: व्यवसाय अपने नियंत्रण में मौजूद व्यक्तिगत डेटा के लिए जवाबदेह बना रह सकता है। यह मान लेना उचित नहीं है कि किसी विक्रेता को नियुक्त करने से उसकी सभी जिम्मेदारियां उस विक्रेता को हस्तांतरित हो जाती हैं।
- विक्रेता की संविदात्मक जिम्मेदारी: विक्रेता की वित्तीय जिम्मेदारी पक्षों के बीच हुए समझौते पर निर्भर करती है। व्यवसाय अनुबंध उल्लंघन की सूचना देने संबंधी प्रावधानों आदि के तहत मुआवजे या अन्य उपायों का दावा कर सकता है।
- किसी घटना के दौरान विक्रेता की भूमिका: विक्रेता को समझौते के अनुसार घटना की सूचना तुरंत कंपनी को देनी चाहिए। उसे प्रासंगिक लॉग सुरक्षित रखने चाहिए, प्रभावित सिस्टमों को अलग करने में सहायता करनी चाहिए और जांच के लिए आवश्यक तकनीकी जानकारी प्रदान करनी चाहिए।
- रिपोर्टिंग संबंधी आवश्यकताएं: घटना और लागू नियमों के आधार पर, CERT-In, भारतीय डेटा संरक्षण बोर्ड, क्षेत्र नियामकों या प्रभावित व्यक्तियों को रिपोर्टिंग करना आवश्यक हो सकता है।
तृतीय-पक्ष डेटा साझाकरण और विक्रेता सुरक्षा चेकलिस्ट
अनुपालन क्षेत्र | व्यवसाय को क्या जांचना चाहिए |
|---|---|
डेटा सूची | विक्रेता के साथ साझा की गई सभी जानकारी की पहचान करें और उसकी संवेदनशीलता को वर्गीकृत करें। |
व्यापारिक उद्देश्य | विक्रेता को जानकारी की आवश्यकता क्यों है, इसकी पुष्टि करें। |
कानूनी मूल्यांकन | लागू होने वाली डीपीडीपी आवश्यकताओं, क्षेत्र के नियमों और सहमति व्यवस्थाओं की समीक्षा करें। |
विक्रेता की उचित जांच पड़ताल | सुरक्षा नीतियों, परीक्षण रिपोर्टों और संबंधित प्रमाणपत्रों की जांच करें। |
अनुबंध | डेटा सुरक्षा समझौता (डीपीए) या उपयुक्त डेटा सुरक्षा खंडों पर हस्ताक्षर करें। |
अभिगम नियंत्रण | न्यूनतम विशेषाधिकार पहुंच, व्यक्तिगत खाते और मल्टीफैक्टर ऑथेंटिकेशन (MFA) लागू करें |
उपअनुबंधकर्ताओं | सब-प्रोसेसरों की पहचान करें और उनकी सुरक्षा संबंधी जिम्मेदारियों की समीक्षा करें। |
डेटा स्थानांतरण | सर्वर के स्थान, अंतर्राष्ट्रीय स्थानांतरण और स्थानीयकरण नियमों की जाँच करें |
घटना प्रतिक्रिया | उल्लंघन की सूचना देने और सहयोग संबंधी आवश्यकताओं पर सहमति बनाएं |
डेटा प्रतिधारण | प्रतिधारण, वापसी और सुरक्षित विलोपन के लिए नियम निर्धारित करें |
निगरानी | एक्सेस लॉग की नियमित रूप से समीक्षा करें और विक्रेता सुरक्षा का पुनर्मूल्यांकन करें। |
अनुबंध समाप्ति | पहुँच हटाएँ और डेटा वापसी या विलोपन की पुष्टि करें |
डेटा साझा करते समय व्यवसायों को किन सामान्य गलतियों से बचना चाहिए
- बहुत अधिक डेटाबेस एक्सेस साझा करना: किसी विक्रेता को पूरे डेटाबेस तक पहुंच प्रदान करना जबकि केवल कुछ फ़ील्ड की आवश्यकता होती है।
- बिना समीक्षा किए मानक अनुबंधों को स्वीकार करना: उपयुक्त गोपनीयता और डेटा सुरक्षा खंड जोड़े बिना सामान्य विक्रेता शर्तों पर हस्ताक्षर करना।
- केवल गोपनीयता नीतियों पर निर्भर रहना: यह मान लेना कि किसी विक्रेता की वेबसाइट की गोपनीयता नीति कंपनियों के बीच एक बाध्यकारी समझौते के समान है।
- उपठेकेदारों की अनदेखी करना: विक्रेताओं को उचित अनुमोदन या समीक्षा के बिना अन्य प्रदाताओं के साथ जानकारी साझा करने की अनुमति देना।
- सुरक्षा उल्लंघन की सूचना देने की समयसीमा निर्धारित न करना: विक्रेता को सुरक्षा घटना की रिपोर्ट कितनी जल्दी देनी चाहिए, इस पर सहमति न बन पाना।
- डेटा स्टोरेज स्थानों की अनदेखी करना: सर्वर कहाँ स्थित हैं, इसकी जाँच न करना, जिससे क्षेत्र-विशिष्ट स्थानीयकरण नियमों के तहत समस्याएँ उत्पन्न हो सकती हैं।
- पुराने खातों को सक्रिय छोड़ देना: किसी प्रोजेक्ट के समाप्त होने के बाद एपीआई कुंजी, रिमोट एक्सेस और डेटाबेस अनुमतियों को हटाना भूल जाना।
- डेटा विलोपन की अनदेखी: विक्रेता द्वारा कंपनी की जानकारी वापस करने या सुरक्षित रूप से हटाने की पुष्टि किए बिना अनुबंध समाप्त करना।
अनुबंध की पूरी अवधि के दौरान व्यवसायों को विक्रेता सुरक्षा का प्रबंधन कैसे करना चाहिए?
- विक्रेता रजिस्टर बनाए रखें: सक्रिय विक्रेताओं की एक केंद्रीय सूची रखें, जिसमें वे कौन सी जानकारी प्राप्त कर सकते हैं, उनके संपर्क विवरण और अनुबंध नवीनीकरण की तिथियां शामिल हों।
- विक्रेताओं को जोखिम के आधार पर वर्गीकृत करें: उनके द्वारा संभाले जाने वाले डेटा की संवेदनशीलता और डेटा उल्लंघन के संभावित प्रभाव के आधार पर उच्च, मध्यम और कम जोखिम वाले विक्रेताओं की पहचान करें।
- नियमित मूल्यांकन करें: उच्च जोखिम वाले विक्रेताओं की समीक्षा कम से कम समय-समय पर, जैसे कि वार्षिक रूप से, और जब भी वे अपने सिस्टम या सेवाओं में बड़े बदलाव करते हैं, तब करें।
- सुरक्षा संबंधी कमजोरियों पर नज़र रखें: विक्रेता मूल्यांकन के दौरान पाई गई किसी भी कमी को रिकॉर्ड करें और आवश्यक सुधारात्मक कदम पूरे होने तक फॉलो-अप करें।
- अनुबंधों के नवीनीकरण से पहले उनकी समीक्षा करें: अनुबंध का नवीनीकरण या उसमें बदलाव करते समय डेटा सुरक्षा संबंधी शर्तों, सुरक्षा प्रतिबद्धताओं और उपठेकेदार व्यवस्थाओं की दोबारा जांच करें।
- उचित निकास प्रक्रिया का पालन करें: जब संबंध समाप्त हो जाए, तो सभी पहुंच हटा दें और इस बात की पुष्टि प्राप्त करें कि कंपनी का डेटा सहमति के अनुसार वापस कर दिया गया है या हटा दिया गया है।
ये लेख आपके लिए उपयोगी हो सकते हैं
निष्कर्ष
आधुनिक व्यवसायों के लिए तृतीय-पक्ष डेटा साझाकरण आवश्यक है, लेकिन इसका सावधानीपूर्वक प्रबंधन किया जाना चाहिए। कंपनियों को विक्रेताओं को नियुक्त करने से पहले उनकी जांच करनी चाहिए, स्पष्ट डेटा सुरक्षा समझौते पर हस्ताक्षर करने चाहिए, पहुंच सीमित करनी चाहिए और अनुबंध की पूरी अवधि के दौरान सुरक्षा की निगरानी करनी चाहिए। मजबूत नियंत्रण और नियमित समीक्षा से ग्राहक जानकारी की सुरक्षा हो सकती है, कानूनी जोखिम कम हो सकते हैं और व्यावसायिक भागीदारों के साथ विश्वास का निर्माण हो सकता है।
अस्वीकरण : यह ब्लॉग केवल सूचनात्मक उद्देश्यों के लिए है। यदि आपको कानूनी परामर्श की आवश्यकता है, तो कृपया किसी अनुभवी कॉर्पोरेट वकील से संपर्क करें।
अक्सर पूछे जाने वाले प्रश्न
प्रश्न 1. क्या कोई व्यवसाय भारत में तृतीय-पक्ष विक्रेताओं के साथ ग्राहक डेटा साझा कर सकता है?
हां। कोई व्यवसाय उचित कानूनी आधार होने पर, जैसे कि वैध सहमति या लागू कानून के तहत अनुमत कोई अन्य आधार होने पर, ग्राहक की जानकारी साझा कर सकता है।
प्रश्न 2. क्या प्रत्येक विक्रेता के लिए डेटा प्रोसेसिंग समझौता अनिवार्य है?
डीपीडीपी अधिनियम के तहत डेटा फिड्यूशरी को एक वैध अनुबंध के अंतर्गत डेटा प्रोसेसर नियुक्त करना अनिवार्य है। जब कोई विक्रेता कंपनी की ओर से व्यक्तिगत डेटा संसाधित करता है, तो एक औपचारिक डीपीए या उपयुक्त बाध्यकारी डेटा प्रोसेसिंग खंड महत्वपूर्ण होते हैं।
प्रश्न 3. यदि कोई विक्रेता ग्राहक की जानकारी लीक करता है तो कौन जिम्मेदार होगा?
व्यवसाय अपने नियंत्रण में मौजूद व्यक्तिगत डेटा के लिए प्रभावित व्यक्तियों और नियामकों के प्रति कानूनी रूप से जवाबदेह बना रह सकता है। क्षतिपूर्ति, दायित्व और उल्लंघन संबंधी प्रावधानों के आधार पर, यह अनुबंध के तहत विक्रेता से कानूनी सहायता भी मांग सकता है।
प्रश्न 4. क्या विक्रेता अपने ग्राहकों का डेटा अपने उपठेकेदारों के साथ साझा कर सकते हैं?
उन्हें ऐसा केवल समझौते और लागू कानून द्वारा अनुमत परिस्थितियों में ही करना चाहिए। मुख्य अनुबंध में यह आवश्यक होना चाहिए कि विक्रेता द्वारा उप-प्रोसेसरों को नियुक्त करने से पहले उचित प्रकटीकरण, सूचना या अनुमोदन किया जाए।
प्रश्न 5. क्या भारतीय व्यवसाय ग्राहकों का डेटा भारत के बाहर संग्रहीत कर सकते हैं?
सीमा पार हस्तांतरण को आम तौर पर डीपीडीपी ढांचे के तहत अनुमति दी जा सकती है, बशर्ते कि केंद्र सरकार द्वारा लगाए जा सकने वाले प्रतिबंधों और अन्य लागू क्षेत्र-विशिष्ट आवश्यकताओं का पालन किया जाए।

 विशेषज्ञ सलाह और समाधान प्राप्त करें
सभी कानूनी मामलों के लिए अनुभवी वकील, चाहे वह पारिवारिक, संपत्ति, आपराधिक मामले हों, और अधिक।
अभी परामर्श करें