


व्यवसाय और अनुपालन
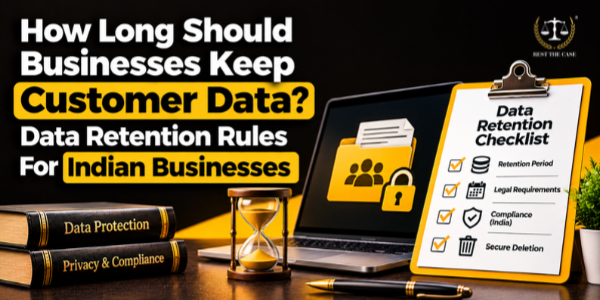
व्यवसायों को ग्राहक डेटा कितने समय तक रखना चाहिए? भारतीय व्यवसायों के लिए डेटा प्रतिधारण नियम

8.1. ग्राहक डेटा प्रतिधारण अनुसूची
9. व्यवसाय ग्राहक डेटा को सुरक्षित रूप से कैसे हटा सकते हैं? 10. व्यवसायों के लिए ग्राहक डेटा प्रतिधारण अनुपालन चेकलिस्ट 11. निष्कर्षग्राहक डेटा को सुरक्षित रखना ग्राहकों की गोपनीयता की रक्षा और कानूनी अनुपालन सुनिश्चित करने के लिए आवश्यक है। व्यवसायों को यह समझना चाहिए कि वे ग्राहक जानकारी को कितने समय तक संग्रहीत कर सकते हैं, इसे कब हटाया जाना चाहिए और भारतीय कानून डेटा को जिम्मेदारी से प्रबंधित करने के लिए क्या अनिवार्य करते हैं।
किसी व्यवसाय को ग्राहक डेटा कितने समय तक रखना चाहिए?
- कोई निश्चित प्रतिधारण अवधि नहीं: प्रतिधारण अवधि डेटा के प्रकार और लागू कानूनी आवश्यकताओं पर निर्भर करती है।
- डेटा संग्रह का उद्देश्य: ग्राहक डेटा को केवल उसके इच्छित उद्देश्य के लिए आवश्यक अवधि तक ही रखना।
- कानूनी दायित्व: कर, लेखांकन और संविदा कानूनों के तहत आवश्यक अभिलेखों को संरक्षित रखें।
- विभिन्न डेटा श्रेणियां: ग्राहक विवरण, चालान, अनुबंध और सहायता रिकॉर्ड के लिए अलग-अलग प्रतिधारण अवधि निर्धारित करें।
- सुरक्षित विलोपन: कानूनी दायित्वों के अधीन रहते हुए, जब डेटा की आवश्यकता न रह जाए तो उसे हटा दें या अनाम कर दें।
भारतीय कानून ग्राहक डेटा प्रतिधारण के बारे में क्या कहता है?
- डीपीडीपी अधिनियम, 2023: उद्देश्य की पूर्ति होने पर, कानूनी दायित्वों के अधीन रहते हुए, वैध डेटा प्रसंस्करण और विलोपन की आवश्यकता होती है।
- डीपीडीपी नियम, 2025: डेटा सुरक्षा दायित्वों को लागू करने के लिए आवश्यकताओं को निर्दिष्ट करना।
- कानूनी और वित्तीय अभिलेख: लागू कर और लेखा कानूनों के तहत कुछ अभिलेखों को सुरक्षित रखना आवश्यक है।
- आईटी अधिनियम, 2000: इसमें इलेक्ट्रॉनिक रिकॉर्ड और कुछ डेटा सुरक्षा संबंधी आवश्यकताओं को शामिल किया गया है।
- क्षेत्र-विशिष्ट नियम: बैंकिंग, बीमा और स्वास्थ्य सेवा व्यवसायों पर अतिरिक्त प्रतिधारण दायित्व लागू हो सकते हैं।
- कोई सार्वभौमिक प्रतिधारण अवधि नहीं है: प्रतिधारण अवधि डेटा के प्रकार, व्यावसायिक उद्देश्य और लागू कानूनों पर निर्भर करती है।
यह भी पढ़ें: डीपीडीपी अधिनियम की व्याख्या: भारतीय व्यवसायों के लिए एक संपूर्ण अनुपालन मार्गदर्शिका
विभिन्न प्रकार के ग्राहक डेटा को व्यवसायों को कितने समय तक सुरक्षित रखना चाहिए?
- ग्राहक पूछताछ: जब तक डेटा किसी वास्तविक व्यावसायिक उद्देश्य को पूरा करता है, तब तक उसे सुरक्षित रखें।
- ग्राहक खाते: सेवाएं सक्रिय रहने के दौरान जानकारी सुरक्षित रखें और बंद होने के बाद उसकी समीक्षा करें।
- बिल और लेनदेन: लागू कर और लेखांकन संबंधी रिकॉर्ड रखने की आवश्यकताओं का पालन करें।
- अनुबंध: कानूनी, संविदात्मक और विवाद संबंधी उद्देश्यों के लिए समझौतों को सुरक्षित रखें।
- मार्केटिंग डेटा: रिकॉर्ड की नियमित रूप से समीक्षा करें और सहमति वापस लेने और सदस्यता रद्द करने का सम्मान करें।
- सहायता संबंधी रिकॉर्ड: वैध व्यावसायिक या कानूनी आवश्यकताओं के लिए शिकायतों और सहायता टिकटों को सुरक्षित रखें।
- श्रेणी-आधारित प्रतिधारण: विभिन्न प्रकार के ग्राहक डेटा के लिए अलग-अलग प्रतिधारण अवधि निर्धारित करें।
डेटा रिटेंशन पॉलिसी क्या है, और हर व्यवसाय को इसकी आवश्यकता क्यों है?
- अर्थ: यह परिभाषित करता है कि कौन सा डेटा एकत्र किया जाता है, इसे क्यों संग्रहीत किया जाता है और इसे कब हटाया जाना चाहिए।
- रिकॉर्ड श्रेणियां: इसमें ग्राहक, कर्मचारी, वित्तीय, संविदात्मक और विपणन संबंधी रिकॉर्ड शामिल हैं।
- सौंपी गई जिम्मेदारियां: डेटा भंडारण, समीक्षा और विलोपन के लिए जिम्मेदार टीमों की पहचान करना।
- हटाने के अपवाद: कानूनी दायित्वों या विवादों के कारण रिकॉर्ड को बनाए रखने की आवश्यकता वाले मामलों को संबोधित करता है।
- नियमित समीक्षा: यह सुनिश्चित करती है कि पुरानी जानकारी की पहचान की जाए और उसे समय-समय पर हटाया जाए।
- निरंतर कार्यान्वयन: उचित डेटा प्रबंधन को बढ़ावा देता है और अनावश्यक भंडारण को कम करता है।
किसी व्यवसाय को ग्राहक डेटा कब डिलीट करना चाहिए?
- उद्देश्य पूर्ण: डेटा को तब हटा दें या अनाम कर दें जब उसके संग्रह का उद्देश्य पूरा हो गया हो और उसे बनाए रखने की कोई आवश्यकता लागू न हो।
- कोई व्यावसायिक आवश्यकता नहीं: ऐसी जानकारी को संग्रहित करने से बचें जिसकी अब आवश्यकता नहीं है।
- डेटा हटाने के अनुरोध: लागू डेटा सुरक्षा कानूनों के तहत ग्राहक के डेटा हटाने के अनुरोधों की समीक्षा करें।
- खाता बंद करना: कानून द्वारा आवश्यक अभिलेखों को सुरक्षित रखें, लेकिन हटाने के लिए अन्य सूचनाओं की समीक्षा करें।
- निष्क्रिय खाते: नियमित रूप से अप्रयुक्त खातों की समीक्षा करें और अनावश्यक डेटा हटा दें।
- पुराने मार्केटिंग लीड्स: पुराने लीड्स, डुप्लिकेट रिकॉर्ड और समाप्त हो चुकी सब्सक्रिप्शन की समीक्षा करें।
- सुरक्षित विलोपन: सिस्टम और बैकअप से डेटा हटाने के लिए उपयुक्त तरीकों का उपयोग करें।
क्या व्यवसाय कानूनी, कर संबंधी या विवाद संबंधी कारणों से ग्राहक डेटा को सुरक्षित रख सकते हैं?
- वैधानिक दायित्व: मूल उद्देश्य की समाप्ति के बाद भी, लागू कानूनों के तहत आवश्यक अभिलेखों को सुरक्षित रखें।
- वित्तीय और कर संबंधी अभिलेख: कर और लेखा कानूनों के अनुसार चालान और लेनदेन अभिलेखों को सुरक्षित रखें।
- अनुबंध: संविदात्मक दायित्वों को स्थापित करने और विवादों को हल करने के लिए समझौतों को सुरक्षित रखें।
- मौजूदा विवाद: चल रही या संभावित कानूनी कार्यवाही से संबंधित रिकॉर्ड सुरक्षित रखें।
- जानकारी को बनाए रखने का कारण: जानकारी को बनाए रखने के कानूनी या संविदात्मक आधार का दस्तावेजीकरण करें।
- प्रतिबंधित पहुंच: केवल अधिकृत व्यक्तियों को ही संग्रहित अभिलेखों तक पहुंच की अनुमति दें।
- आवधिक समीक्षा: संग्रहित डेटा की समीक्षा करें और संग्रहण की आवश्यकता समाप्त होने पर उसे हटा दें।
ग्राहक डेटा को बहुत लंबे समय तक सुरक्षित रखने के क्या जोखिम हैं?
- गोपनीयता संबंधी जोखिम: अनावश्यक डेटा संग्रहण से व्यक्तिगत जानकारी के उजागर होने का खतरा बढ़ जाता है।
- साइबर सुरक्षा जोखिम: बड़े डेटा भंडार सुरक्षा उल्लंघनों के संभावित प्रभाव को बढ़ाते हैं।
- अनुपालन संबंधी जोखिम: वैध उद्देश्य के बिना डेटा को बनाए रखने से अनुपालन संबंधी समस्याएं उत्पन्न हो सकती हैं।
- परिचालन लागत: अनावश्यक जानकारी के प्रबंधन से भंडारण और प्रशासनिक खर्च बढ़ जाते हैं।
- ग्राहक का विश्वास: अत्यधिक डेटा संग्रहण से ग्राहक का विश्वास कम हो सकता है।
- रिकॉर्ड को सुरक्षित रखने और हटाने में संतुलन बनाए रखना: कानूनी रूप से आवश्यक रिकॉर्ड को सुरक्षित रखें और अनावश्यक जानकारी को हटा दें।
व्यवसायों को ग्राहक डेटा प्रतिधारण अनुसूची कैसे बनानी चाहिए?
- डेटा संग्रहण बिंदुओं की पहचान करें: वेबसाइटों, सीआरएम सिस्टम, ईमेल और अन्य प्लेटफार्मों के माध्यम से एकत्रित ग्राहक जानकारी की सूची बनाएं।
- रिकॉर्ड संग्रह के उद्देश्य: प्रत्येक श्रेणी की ग्राहक जानकारी क्यों एकत्र और संसाधित की जाती है, इसका दस्तावेजीकरण करें।
- कानूनी आवश्यकताओं की पहचान करें: लागू डेटा सुरक्षा, कर, लेखांकन और संविदात्मक दायित्वों की समीक्षा करें।
- डेटा प्रतिधारण अवधि निर्धारित करें: प्रत्येक डेटा श्रेणी के लिए विशिष्ट प्रतिधारण अवधि निर्धारित करें या समीक्षा ट्रिगर सेट करें।
- हटाने की प्रक्रियाओं को परिभाषित करें: यह निर्दिष्ट करें कि जानकारी को सुरक्षित रूप से कैसे हटाया जाएगा, गुमनाम किया जाएगा या संग्रहीत किया जाएगा।
- तृतीय-पक्ष प्रदाताओं को शामिल करें: सुनिश्चित करें कि विक्रेता और क्लाउड सेवा प्रदाता उचित डेटा प्रतिधारण और विलोपन आवश्यकताओं का पालन करते हैं।
ग्राहक डेटा प्रतिधारण अनुसूची
डेटा श्रेणी | प्रतिधारण दृष्टिकोण |
|---|---|
वेबसाइट संबंधी पूछताछ | जांच का उद्देश्य पूरा हो जाने पर समीक्षा करें |
मार्केटिंग लीड्स | निरंतर उद्देश्य और विपणन अनुमतियों के आधार पर समीक्षा |
ग्राहक खाता डेटा | सेवा और लागू दायित्वों के लिए आवश्यक होने तक इसे सुरक्षित रखें। |
बिल और कर संबंधी रिकॉर्ड | लागू वैधानिक प्रतिधारण अवधियों का पालन करें। |
अनुबंध | कानूनी, संविदात्मक और विवाद संबंधी आवश्यकताओं का पालन करें। |
सहायता टिकट | सहायता, शिकायत और कानूनी आवश्यकताओं का पालन करें |
सहमति और ऑप्ट-आउट रिकॉर्ड | अनुपालन के लिए उचित साक्ष्य सुरक्षित रखें। |
बैकअप प्रतियां | एक नियंत्रित विलोपन चक्र परिभाषित करें और हटाए गए डेटा की अनावश्यक पुनर्स्थापना को रोकें। |
व्यवसाय ग्राहक डेटा को सुरक्षित रूप से कैसे हटा सकते हैं?
- सभी संग्रहण स्थानों की पहचान करें: जानकारी को हटाने से पहले, यह पहचान लें कि वह कहाँ संग्रहीत है, जिसमें डेटाबेस, सीआरएम सिस्टम, साझा ड्राइव, ईमेल खाते, संग्रहीत फाइलें और तृतीय-पक्ष प्लेटफ़ॉर्म शामिल हैं।
- सुरक्षित विलोपन विधियों का उपयोग करें: संग्रहण प्रणाली और सूचना की संवेदनशीलता के अनुरूप उपयुक्त विलोपन विधियों का चयन करें। व्यवसायों को यह सुनिश्चित करना चाहिए कि हटाए गए डेटा को सामान्य पहुँच के माध्यम से आसानी से पुनः प्राप्त न किया जा सके।
- बैकअप और संग्रहित रिकॉर्ड की समीक्षा करें: डिलीट करने की प्रक्रिया में बैकअप कॉपी, डुप्लिकेट रिकॉर्ड और संग्रहित जानकारी को शामिल करें। हर बैकअप से तुरंत डिलीट करना तकनीकी रूप से हमेशा व्यावहारिक नहीं हो सकता है, इसलिए व्यवसायों को एक नियंत्रित डिलीट चक्र स्थापित करना चाहिए।
- अनावश्यक पुनर्स्थापना से बचाव: यह सुनिश्चित करें कि सिस्टम या बैकअप प्रतियों को पुनर्स्थापित करते समय हटाई गई ग्राहक जानकारी अनावश्यक रूप से पुनः दर्ज न हो। बैकअप पुनर्स्थापना प्रक्रियाओं में उचित नियंत्रण शामिल किए जाने चाहिए।
- विक्रेता से पुष्टि प्राप्त करें: जहां ग्राहक डेटा तृतीय-पक्ष सेवा प्रदाताओं द्वारा संग्रहीत किया जाता है, वहां व्यवसायों को उचित होने पर विलोपन की पुष्टि का अनुरोध करना चाहिए और यह सुनिश्चित करना चाहिए कि संविदात्मक विलोपन दायित्वों का पालन किया जाता है।
- हटाए जाने के रिकॉर्ड बनाए रखें: हटाए जाने की पूरी प्रक्रिया का उचित रिकॉर्ड रखें, जिसमें तारीख, डेटा की श्रेणी और जिम्मेदार टीम का नाम शामिल हो। इन रिकॉर्ड्स में हटाई गई व्यक्तिगत जानकारी को अनावश्यक रूप से दोबारा शामिल नहीं किया जाना चाहिए।
व्यवसायों के लिए ग्राहक डेटा प्रतिधारण अनुपालन चेकलिस्ट
- ग्राहक डेटा की पहचान करें: व्यवसाय द्वारा एकत्रित की गई सभी ग्राहक जानकारी की सूची बनाएं और यह बताएं कि प्रत्येक श्रेणी कहाँ संग्रहीत है।
- व्यावसायिक उद्देश्यों को परिभाषित करें: ग्राहक जानकारी की प्रत्येक श्रेणी को एकत्र करने और बनाए रखने के कारण का दस्तावेजीकरण करें।
- कानूनी आवश्यकताओं की जांच करें: लागू डेटा सुरक्षा, कर, लेखांकन, क्षेत्र-विशिष्ट और संविदात्मक प्रतिधारण दायित्वों की पहचान करें।
- रिकॉर्ड को सुरक्षित रखने की अवधि निर्धारित करें: विभिन्न श्रेणियों के रिकॉर्ड के लिए दस्तावेजित सुरक्षित रखने की अवधि या समीक्षा ट्रिगर स्थापित करें।
- निष्क्रिय रिकॉर्ड की समीक्षा करें: निष्क्रिय ग्राहक खातों, पुराने मार्केटिंग लीड्स, समाप्त हो चुकी सब्सक्रिप्शन और डुप्लिकेट रिकॉर्ड का नियमित रूप से मूल्यांकन करें।
- विलोपन अनुरोधों को संभालें: ग्राहकों द्वारा विलोपन के अनुरोधों को प्राप्त करने, उनका मूल्यांकन करने और उन पर प्रतिक्रिया देने के लिए एक प्रक्रिया स्थापित करें।
- कानूनी अपवादों का प्रबंधन करें: कानूनी रोक, जांच, वैधानिक आवश्यकताओं या चल रहे विवादों के अधीन अभिलेखों को संरक्षित करने के लिए प्रक्रियाओं को परिभाषित करें।
- तृतीय-पक्ष संग्रहण की समीक्षा करें: प्रतिधारण और विलोपन समीक्षाओं में विक्रेताओं, सीआरएम प्लेटफॉर्म और क्लाउड सेवा प्रदाताओं को शामिल करें।
- सुरक्षित विलोपन लागू करें: ग्राहक जानकारी को हटाने और बैकअप प्रतियों के प्रबंधन के लिए उचित प्रक्रियाएं स्थापित करें।
- नीति को अद्यतन करें: लागू कानूनों, व्यावसायिक उद्देश्यों, प्रौद्योगिकी प्रणालियों या संविदात्मक आवश्यकताओं में परिवर्तन होने पर प्रतिधारण नीति की समीक्षा करें।
इन मार्गदर्शिकाओं को पढ़ना न भूलें
- भारतीय व्यवसायों के लिए तृतीय-पक्ष डेटा साझाकरण और विक्रेता डेटा सुरक्षा संबंधी मार्गदर्शिका
- भारत में निजता का अधिकार
निष्कर्ष
ग्राहक डेटा को प्रभावी ढंग से संरक्षित रखने से व्यवसायों को गोपनीयता, कानूनी अनुपालन और परिचालन आवश्यकताओं के बीच संतुलन बनाए रखने में मदद मिलती है। स्पष्ट प्रतिधारण अवधि निर्धारित करके, लागू भारतीय कानूनों का पालन करके और आवश्यकता न होने पर जानकारी को सुरक्षित रूप से हटाकर, व्यवसाय डेटा सुरक्षा जोखिमों को कम कर सकते हैं, अनावश्यक भंडारण लागत से बच सकते हैं और ग्राहकों का विश्वास बना सकते हैं। नियमित रूप से समीक्षा की जाने वाली डेटा प्रतिधारण नीति यह सुनिश्चित करने में भी सहायक होती है कि महत्वपूर्ण रिकॉर्ड वैध कानूनी और व्यावसायिक उद्देश्यों के लिए संरक्षित रखे जाएं।
अस्वीकरण: यह ब्लॉग केवल सामान्य जानकारी और शैक्षिक उद्देश्यों के लिए है और इसे कानूनी या व्यावसायिक सलाह नहीं माना जाना चाहिए। कानून बदल सकते हैं, इसलिए पाठकों को अपने व्यवसाय और परिस्थितियों से संबंधित विशिष्ट सलाह के लिए किसी योग्य कॉर्पोरेट वकील से परामर्श लेना चाहिए ।
अक्सर पूछे जाने वाले प्रश्न
प्रश्न 1. क्या भारत में व्यवसायों के लिए ग्राहक डेटा प्रतिधारण की कोई निश्चित अवधि है?
नहीं, ग्राहक डेटा की हर श्रेणी के लिए कोई एक निश्चित प्रतिधारण अवधि नहीं है। यह अवधि डेटा संग्रह के उद्देश्य, लागू कानूनी आवश्यकताओं, संविदात्मक दायित्वों और रिकॉर्ड की प्रकृति पर निर्भर करती है।
प्रश्न 2. खाता बंद होने के बाद कोई कंपनी ग्राहक की जानकारी कितने समय तक रख सकती है?
कोई कंपनी खाता बंद होने के बाद भी जानकारी को तब तक अपने पास रख सकती है जब तक कि वह कानूनी, कर, लेखांकन, संविदात्मक या विवाद संबंधी उद्देश्यों के लिए आवश्यक हो। अन्य जानकारी की समीक्षा की जानी चाहिए और आवश्यकता समाप्त होने पर उसे हटा दिया जाना चाहिए या गुमनाम कर दिया जाना चाहिए।
प्रश्न 3. क्या सहमति वापस लेने के बाद भी कोई व्यवसाय ग्राहक डेटा को अपने पास रख सकता है?
लागू कानून के अधीन रहते हुए, किसी व्यवसाय को सहमति वापस लेने के उद्देश्य से संबंधित व्यक्तिगत डेटा का प्रसंस्करण बंद कर देना चाहिए। यदि कोई अन्य वैध आधार या कानूनी आवश्यकता इसे बनाए रखने की अनुमति देती है या अनिवार्य बनाती है, तो वह विशिष्ट जानकारी को बनाए रख सकता है।
प्रश्न 4. व्यवसायों को ग्राहक चालान और लेनदेन रिकॉर्ड कितने समय तक रखना चाहिए?
व्यवसायों को लागू कर, लेखांकन और वैधानिक अभिलेखपालन संबंधी आवश्यकताओं का पालन करना चाहिए। प्रासंगिक अवधि अभिलेख के प्रकार और व्यवसाय को नियंत्रित करने वाले कानून के आधार पर भिन्न हो सकती है।
प्रश्न 5. क्या किसी कंपनी को ग्राहक के अनुरोध पर ग्राहक डेटा को हटाना आवश्यक है?
हर परिस्थिति में ऐसा जरूरी नहीं है। किसी व्यवसाय को लागू डेटा सुरक्षा आवश्यकताओं के तहत अनुरोध का मूल्यांकन करना चाहिए और यह विचार करना चाहिए कि क्या कोई कानूनी या वैधानिक दायित्व जानकारी को बनाए रखने की आवश्यकता बताता है।

 विशेषज्ञ सलाह और समाधान प्राप्त करें
सभी कानूनी मामलों के लिए अनुभवी वकील, चाहे वह पारिवारिक, संपत्ति, आपराधिक मामले हों, और अधिक।
अभी परामर्श करें