


व्यवसाय और अनुपालन
क्या आपका व्यवसाय हैक हो गया? भारतीय व्यवसायों के लिए कानूनी एवं अनुपालन संबंधी चेकलिस्ट
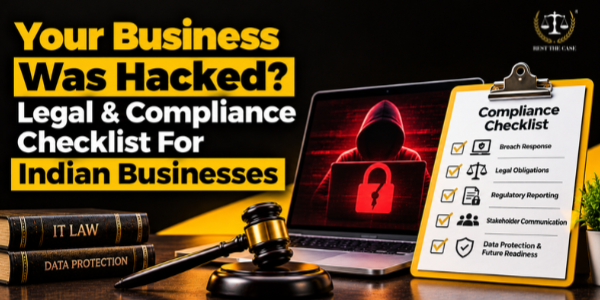

साइबर हमले से व्यवसायों को वित्तीय नुकसान, डेटा लीक और कानूनी परिणामों का सामना करना पड़ सकता है। भारतीय कानून के तहत तत्काल उठाए जाने वाले कदमों, रिपोर्टिंग दायित्वों और कानूनी उपायों को समझने से व्यवसायों को प्रभावी ढंग से प्रतिक्रिया देने और अपने संचालन की सुरक्षा करने में मदद मिल सकती है।
साइबर हमले के बाद किसी व्यवसाय को तुरंत क्या करना चाहिए?
- प्रभावित प्रणालियों को सुरक्षित करें: क्षतिग्रस्त उपकरणों को अलग करें और आगे की क्षति या डेटा हानि को रोकने के लिए संदिग्ध पहुंच को प्रतिबंधित करें।
- साइबर सुरक्षा विशेषज्ञों से संपर्क करें: हमले की जांच के लिए आंतरिक आईटी टीम, सुरक्षा पेशेवरों और संबंधित सेवा प्रदाताओं को सूचित करें।
- डिजिटल साक्ष्य सुरक्षित रखें: सिस्टम लॉग, संदिग्ध ईमेल, एक्सेस रिकॉर्ड, फिरौती संदेश और अन्य संभावित साक्ष्यों को सुरक्षित रखें।
- प्रभावित जानकारी की पहचान करें: जांचें कि क्या ग्राहक डेटा, कर्मचारी विवरण, वित्तीय रिकॉर्ड या गोपनीय व्यावसायिक दस्तावेजों तक पहुंच बनाई गई थी।
- प्रबंधन को सूचित करें: वरिष्ठ प्रबंधन को सूचित करें और तकनीकी, कानूनी और व्यावसायिक प्रतिक्रिया के समन्वय के लिए एक व्यक्ति को नियुक्त करें।
- सबूतों को नष्ट करने से बचें: घटना का आकलन करने से पहले लॉग्स को डिलीट न करें, प्रभावित सिस्टम को मिटाएं नहीं या बिना पुष्टि के सार्वजनिक बयान न दें।
भारत में किसी व्यवसाय के हैक होने पर कौन से कानूनी दायित्व लागू होते हैं?
- आईटी अधिनियम, 2000: धारा 43 और 66 के तहत अनधिकृत पहुंच, सिस्टम क्षति और साइबर अपराधों को संबोधित करता है।
- CERT-निर्देश, 2022: कवर की गई संस्थाओं को निर्दिष्ट साइबर घटनाओं की रिपोर्ट छह घंटे के भीतर करने की आवश्यकता है।
- डीपीडीपी अधिनियम और नियम: चरणबद्ध तरीके से लागू होने के अधीन, व्यक्तिगत डेटा संरक्षण, सुरक्षा और उल्लंघन अधिसूचना संबंधी आवश्यकताओं को स्थापित करना।
- क्षेत्र-विशिष्ट दायित्व: बैंकिंग, बीमा और दूरसंचार व्यवसायों के लिए अतिरिक्त रिपोर्टिंग आवश्यकताएं हो सकती हैं।
- संविदात्मक दायित्व: ग्राहक, विक्रेता और बीमा समझौते घटना की रिपोर्टिंग और सहयोग संबंधी कर्तव्यों को लागू कर सकते हैं।
- घटना-विशिष्ट अनुपालन: कानूनी दायित्व हमले की प्रकृति और लागू कानूनों पर निर्भर करते हैं।
यह भी पढ़ें: डीपीडीपी अधिनियम की व्याख्या: भारतीय व्यवसायों के लिए एक संपूर्ण अनुपालन मार्गदर्शिका
क्या किसी व्यवसाय को साइबर हमले की रिपोर्ट CERT-In को देनी आवश्यक है?
जी हां, CERT-In Directions, 2022 के अंतर्गत आने वाले व्यवसायों को निर्धारित समय सीमा के भीतर निर्दिष्ट साइबर घटनाओं की रिपोर्ट करना अनिवार्य है। रिपोर्टिंग की आवश्यकताएं घटना की प्रकृति और लागू निर्देशों पर निर्भर करती हैं।
- शामिल संगठन: ये निर्देश निर्दिष्ट संस्थाओं पर लागू होते हैं, जिनमें सेवा प्रदाता, मध्यस्थ, डेटा केंद्र, निगमित निकाय और सरकारी संगठन शामिल हैं।
- छह घंटे की रिपोर्टिंग समय सीमा: रिपोर्ट करने योग्य साइबर घटनाओं की सूचना मिलने या उन्हें देखने के छह घंटे के भीतर रिपोर्ट करना अनिवार्य है।
- रिपोर्ट करने योग्य घटनाएं: घटना और रिपोर्टिंग मानदंडों के आधार पर इनमें रैंसमवेयर, अनधिकृत पहुंच, वेबसाइट घुसपैठ, डेटा उल्लंघन और डेटा लीक शामिल हो सकते हैं।
- उपलब्ध जानकारी प्रस्तुत करें: व्यवसायों को समय सीमा के भीतर उपलब्ध जानकारी प्रस्तुत करनी चाहिए और आवश्यकता पड़ने पर उचित समय के भीतर अतिरिक्त विवरण प्रदान करना चाहिए।
- सिस्टम लॉग बनाए रखें: निर्देशों के अनुसार, भारतीय अधिकार क्षेत्र के भीतर 180 दिनों की अवधि के लिए प्रासंगिक आईसीटी सिस्टम लॉग को सुरक्षित रूप से संरक्षित करें।
- अलग से सूचना देने की जिम्मेदारियां: CERT-In रिपोर्टिंग डेटा सुरक्षा कानूनों, क्षेत्रीय विनियमों या व्यावसायिक अनुबंधों के तहत लागू अन्य दायित्वों का स्थान नहीं लेती है।
यदि किसी व्यवसाय के ग्राहक या कर्मचारी का डेटा चोरी हो जाता है तो उसे क्या करना चाहिए?
- प्रभावित जानकारी की पहचान करें: यह निर्धारित करें कि क्या संपर्क विवरण, पहचान दस्तावेज, वित्तीय जानकारी या खाता क्रेडेंशियल उजागर हुए हैं।
- उल्लंघन की जांच करें: यह पता लगाएं कि क्या व्यक्तिगत डेटा को बिना अनुमति के एक्सेस किया गया, कॉपी किया गया, बदला गया, हटाया गया या प्रकाशित किया गया था।
- अधिसूचना संबंधी आवश्यकताओं का आकलन करें: प्रभावित व्यक्तियों या अधिकारियों को सूचित करने से पहले लागू कानूनी, संविदात्मक और नियामक कर्तव्यों की समीक्षा करें।
- डीपीडीपी की आवश्यकताओं की जाँच करें: डीपीडीपी नियम, 2025 का नियम 7 प्रभावित व्यक्तियों को बिना किसी देरी के सूचित करने और डेटा संरक्षण बोर्ड को जानकारी देने का प्रावधान करता है। हालाँकि, यह नियम 13 मई 2027 से प्रभावी होने वाला है।
- स्पष्ट संचार तैयार करें: जहां सूचना देना आवश्यक हो, वहां घटना, संभावित परिणामों और व्यक्तियों द्वारा उठाए जा सकने वाले सुरक्षात्मक कदमों के बारे में बताएं।
- एक ही तरह की धारणाएँ बनाने से बचें: हर डेटा उल्लंघन के लिए एक जैसी सूचना देना आवश्यक नहीं होता। लागू होने वाले कर्तव्य प्रभावित जानकारी और प्रचलित कानूनी ढांचे पर निर्भर करते हैं।
क्या किसी व्यवसाय को अपने ग्राहकों, कर्मचारियों, विक्रेताओं या बीमाकर्ता को सूचित करना चाहिए?
जी हां, संविदात्मक दायित्वों, घटना की प्रकृति और लागू कानूनी आवश्यकताओं के आधार पर व्यवसायों को प्रभावित पक्षों को सूचित करना आवश्यक हो सकता है। संचार समन्वित और सटीक होना चाहिए।
- ग्राहक और विक्रेता अनुबंधों की समीक्षा करें: घटना की सूचना देने की समय सीमा, सहयोग संबंधी खंड और मौजूदा समझौतों के तहत जिम्मेदारियों की जांच करें।
- कर्मचारियों को सूचित करें: पासवर्ड बदलने, संदिग्ध संदेशों और प्रभावित प्रणालियों पर अस्थायी प्रतिबंधों के बारे में निर्देश प्रदान करें।
- प्रभावित ग्राहकों को सूचित करें: जहां उचित हो या कानूनी रूप से आवश्यक हो, संभावित प्रभाव को समझाएं और उनके खातों और जानकारी की सुरक्षा के लिए कदम सुझाएं।
- बीमा पॉलिसियों की जांच करें: विशेषज्ञों की नियुक्ति करने या खर्च उठाने से पहले अधिसूचना की समय सीमा, अनुमोदित घटना-प्रतिक्रिया प्रदाताओं और बीमाकर्ता की सहमति संबंधी आवश्यकताओं की समीक्षा करें।
- संचार में समन्वय स्थापित करें: यह सुनिश्चित करें कि ग्राहकों, कर्मचारियों और व्यावसायिक भागीदारों के साथ साझा किए गए संदेश सुसंगत हों और अनावश्यक रूप से संवेदनशील जानकारी का खुलासा न करें।
- अनावश्यक देरी से बचें: केवल इसलिए कि जांच अभी भी जारी है, कानूनी रूप से आवश्यक सूचनाओं को स्थगित न करें।
किसी व्यवसाय को हैक होने के बाद कौन से साक्ष्य सुरक्षित रखने चाहिए?
- सिस्टम और एक्सेस लॉग: सर्वर लॉग, फ़ायरवॉल अलर्ट, ईमेल हेडर और सुरक्षा निगरानी रिकॉर्ड को सुरक्षित रखें जो हमले की पहचान करने में मदद कर सकते हैं।
- संदिग्ध संचार: फ़िशिंग ईमेल, दुर्भावनापूर्ण लिंक, फिरौती के नोट, स्क्रीनशॉट और अनधिकृत लेनदेन के रिकॉर्ड सुरक्षित रखें।
- व्यावसायिक दस्तावेज: जांच के लिए प्रभावित अनुबंध, चालान, ग्राहक संचार और संबंधित विक्रेता समझौतों को सुरक्षित रखें।
- घटना का समयक्रम: हमले का पता कब चला, कौन से सिस्टम प्रभावित हुए, किसने प्रतिक्रिया दी और क्या कार्रवाई की गई, इन सभी बातों को रिकॉर्ड करें।
- सुरक्षित साक्ष्य भंडारण: साक्ष्यों को सीमित पहुंच के साथ संग्रहित करें और यह रिकॉर्ड बनाए रखें कि उन्हें कैसे एकत्र किया गया, स्थानांतरित किया गया और संभाला गया।
- फोरेंसिक सहायता: जहां आवश्यक हो, साइबर सुरक्षा फोरेंसिक पेशेवरों की सहायता लें, विशेष रूप से जब आपराधिक कार्यवाही या बीमा दावे होने की संभावना हो।
क्या कोई व्यवसाय साइबर हमले के बाद पुलिस में शिकायत दर्ज करा सकता है या कानूनी कार्रवाई कर सकता है?
जी हां, व्यवसाय साइबर अपराधों की रिपोर्ट कर सकते हैं और घटना के आधार पर कानूनी उपाय अपना सकते हैं।
- साइबर अपराधों की रिपोर्ट करें: हैकिंग, धोखाधड़ी, जबरन वसूली या अनधिकृत पहुंच की रिपोर्ट संबंधित अधिकारियों को करें।
- वित्तीय नुकसान का दस्तावेजीकरण करें: बैंक स्टेटमेंट, लेनदेन रिकॉर्ड और नुकसान के सबूत सुरक्षित रखें।
- रिपोर्टिंग का माध्यम चुनें: उपयुक्त पुलिस या साइबर अपराध रिपोर्टिंग प्रक्रिया का पालन करें।
- अनुबंध संबंधी उपायों पर विचार करें: संभावित उल्लंघनों या विफलताओं के लिए विक्रेता समझौतों की समीक्षा करें।
- बीमा दावों की समीक्षा करें: साइबर बीमा कवरेज और दावा संबंधी आवश्यकताओं की जांच करें।
- कानूनी सलाह लें: उपलब्ध उपायों और कानूनी विकल्पों का आकलन करने के लिए किसी वकील से परामर्श करें।
अगर हैकर्स फिरौती की मांग करें तो किसी व्यवसाय को क्या करना चाहिए?
- फिरौती के सबूत सुरक्षित रखें: फिरौती के संदेश, भुगतान निर्देश, क्रिप्टोकरेंसी वॉलेट विवरण और हमलावरों से प्राप्त सभी संचारों को सुरक्षित रखें।
- भुगतान संबंधी जोखिमों का आकलन करें: कानूनी, वित्तीय और परिचालन संबंधी परिणामों का मूल्यांकन किए बिना भुगतान संबंधी निर्णय न लें।
- पेशेवर सलाह लें: साइबर सुरक्षा विशेषज्ञों और कानूनी सलाहकारों से परामर्श करके रिकवरी के विकल्पों और संभावित जोखिमों को समझें।
- बीमा संबंधी दायित्वों की जांच करें: कोई भी कार्रवाई करने से पहले साइबर बीमा की शर्तों, अधिसूचना की समय सीमा और अनुमोदन आवश्यकताओं की समीक्षा करें।
- पुनर्प्राप्ति विकल्पों का पता लगाएं: जांचें कि क्या सुरक्षित बैकअप संचालन को बहाल कर सकते हैं और क्या चोरी की गई जानकारी अभी भी असुरक्षित है।
- भुगतान की गारंटी से बचें: फिरौती का भुगतान करने से सिस्टम की रिकवरी की गारंटी नहीं मिलती है और न ही हैकर्स को चोरी की गई जानकारी प्रकाशित करने से रोका जा सकता है।
किसी व्यावसायिक डेटा उल्लंघन के लिए कानूनी रूप से कौन जिम्मेदार है?
- व्यावसायिक जिम्मेदारी: दायित्व संगठन की भूमिका, लागू कानूनों, सुरक्षा प्रथाओं और संविदात्मक दायित्वों पर निर्भर करता है।
- कारण का पता लगाएं: यह आकलन करें कि क्या उल्लंघन कर्मचारी के दुर्व्यवहार, गोपनीय जानकारियों के दुरुपयोग, किसी तीसरे पक्ष के विक्रेता या बाहरी हमलावर के कारण हुआ है।
- विक्रेता समझौतों की समीक्षा करें: संभावित संविदात्मक उल्लंघनों की पहचान करने के लिए गोपनीयता खंडों, डेटा सुरक्षा दायित्वों और सुरक्षा प्रतिबद्धताओं की जांच करें।
- लापरवाही का आकलन करें: किसी व्यवसाय के हैक होने से स्वतः ही लापरवाही या कानूनी दायित्व स्थापित नहीं हो जाता। परिस्थितियों और अपनाए गए सुरक्षा उपायों की जांच आवश्यक है।
- संभावित दावों की पहचान करें: नियामक, ग्राहक, कर्मचारी, बीमाकर्ता या संविदात्मक भागीदार घटना और लागू दायित्वों के आधार पर चिंता व्यक्त कर सकते हैं।
आपका व्यवसाय हैक हो गया: कानूनी और अनुपालन संबंधी चेकलिस्ट
कार्य क्षेत्र | व्यवसाय को क्या सत्यापित करना चाहिए |
|---|---|
घटना पर नियंत्रण | प्रभावित प्रणालियों को सुरक्षित करें और आगे होने वाले नुकसान को सीमित करें। |
जाँच पड़ताल | हमले के दायरे और संभावित कारण का आकलन करें। |
साक्ष्य संरक्षण | लॉग, संदेश और संबंधित रिकॉर्ड सुरक्षित रखें। |
CERT-इन रिपोर्टिंग | लागू होने वाले रिपोर्टिंग कर्तव्यों और समयसीमाओं की जांच करें। |
व्यक्तिगत डेटा | संभावित रूप से खतरे में पड़ी जानकारी की पहचान करें। |
उल्लंघन अधिसूचना | कानूनी और संविदात्मक अधिसूचना संबंधी कर्तव्यों की समीक्षा करें। |
ग्राहक संवाद | आवश्यकतानुसार सटीक संचार तैयार करें। |
कर्मचारी प्रतिक्रिया | कर्मचारियों को आवश्यक सुरक्षा उपायों के बारे में सूचित करें। |
पुलिस रिपोर्टिंग | उपयुक्त रिपोर्टिंग विकल्पों का आकलन करें। |
बीमा | नीति की शर्तें और सूचना देने की समय सीमा की जांच करें। |
विक्रेता अनुबंध | सुरक्षा और घटना-प्रतिक्रिया संबंधी दायित्वों की समीक्षा करें। |
वसूली | सिस्टम को सुरक्षित रूप से पुनर्स्थापित करें और क्रेडेंशियल की समीक्षा करें। |
प्रलेखन | निर्णयों, कार्यों और घटनाओं की समय-सीमा को रिकॉर्ड करें। |
रोकथाम | सुरक्षा खामियों की पहचान करें और सुधारात्मक कार्रवाई निर्धारित करें। |
साइबर हमले के बाद व्यवसायों को किन गलतियों से बचना चाहिए?
- डिजिटल साक्ष्य को हटाना: जांच के लिए प्रासंगिक साक्ष्य को सुरक्षित रखने से पहले लॉग को हटाने या प्रभावित सिस्टम को पूरी तरह से मिटाने से बचें।
- रिपोर्टिंग की समयसीमा को नजरअंदाज करना: जांच पूरी होने की प्रतीक्षा करते हुए लागू नियामक रिपोर्टिंग में देरी न करें।
- केवल आईटी टीमों पर निर्भर रहना: साइबर हमलों में कानूनी, संविदात्मक और नियामक मुद्दे शामिल हो सकते हैं जिनके लिए विभिन्न पेशेवरों के साथ समन्वय की आवश्यकता होती है।
- अपुष्ट बयान देना: चोरी की गई जानकारी, प्रभावित व्यक्तियों या हमले के स्रोत के बारे में निराधार दावे करने से बचें।
- बिना मूल्यांकन के फिरौती देना: फिरौती देने पर विचार करने से पहले कानूनी, वित्तीय और परिचालन संबंधी जोखिमों का मूल्यांकन करें।
- संविदात्मक दायित्वों की अनदेखी: अधिसूचना संबंधी आवश्यकताओं के लिए ग्राहक समझौतों, बीमा पॉलिसियों और विक्रेता अनुबंधों की समीक्षा करें।
- मूल कमजोरियों को अनदेखा करना: घटना का कारण बनने वाली सुरक्षा कमजोरियों को दूर किए बिना प्रभावित सिस्टम को पुनर्स्थापित न करें।
- कार्यवाही का दस्तावेजीकरण करने में विफलता: हमले के बाद लिए गए निर्णयों, वित्तीय नुकसानों, संचारों और सुधारात्मक उपायों का रिकॉर्ड बनाए रखें।
व्यवसाय नुकसान की भरपाई के बाद कानूनी और साइबर सुरक्षा जोखिमों को कैसे कम कर सकते हैं?
- घटना के बाद समीक्षा करें: इसी तरह की घटनाओं को रोकने के लिए मूल कारण, प्रभावित प्रणालियों और सुरक्षा खामियों की पहचान करें।
- पहुँच नियंत्रण को मजबूत करें: समझौता किए गए पासवर्ड रीसेट करें, अनुमतियों की समीक्षा करें और महत्वपूर्ण खातों में बहु-कारक प्रमाणीकरण सक्षम करें।
- असुरक्षित प्रणालियों को अपडेट करें: सुरक्षा पैच लागू करें और वेबसाइट, क्लाउड और तृतीय-पक्ष कॉन्फ़िगरेशन की समीक्षा करें।
- परीक्षण पुनर्प्राप्ति प्रक्रियाएं: यह सुनिश्चित करने के लिए बैकअप और आपदा रिकवरी व्यवस्थाओं को सत्यापित करें कि व्यावसायिक संचालन सुरक्षित रूप से फिर से शुरू हो सकें।
- आंतरिक नीतियों में सुधार करें: घटना-प्रतिक्रिया प्रक्रियाओं, कर्मचारी प्रशिक्षण और विक्रेता सुरक्षा आवश्यकताओं को अद्यतन करें।
- कानूनी अनुपालन की समीक्षा करें: घटना से मिले सबक के आधार पर लागू साइबर सुरक्षा कानूनों, रिपोर्टिंग दायित्वों और संविदात्मक नियंत्रणों का पुनर्मूल्यांकन करें।
ये लेख आपके लिए उपयोगी हो सकते हैं
- साइबर कानून का महत्व
- भारत में साइबर अपराध को कैसे रोकें?
- भारतीय व्यवसायों के लिए तृतीय-पक्ष डेटा साझाकरण और विक्रेता डेटा सुरक्षा संबंधी मार्गदर्शिका
निष्कर्ष
साइबर हमले से व्यवसायों को वित्तीय नुकसान, डेटा लीक और कानूनी परिणाम भुगतने पड़ सकते हैं। त्वरित प्रतिक्रिया, साक्ष्यों का संरक्षण, लागू रिपोर्टिंग दायित्वों का पालन और संविदात्मक जिम्मेदारियों की समीक्षा करके व्यवसाय किसी घटना के प्रभाव को अधिक प्रभावी ढंग से प्रबंधित कर सकते हैं। नियमित सुरक्षा मूल्यांकन, कर्मचारी प्रशिक्षण और उचित घटना प्रतिक्रिया योजना भी भारतीय व्यवसायों को साइबर सुरक्षा जोखिमों को कम करने और कानूनी अनुपालन को मजबूत करने में मदद कर सकती है।
अस्वीकरण: यह ब्लॉग केवल सामान्य जानकारी और शैक्षिक उद्देश्यों के लिए है और इसे कानूनी या व्यावसायिक सलाह नहीं माना जाना चाहिए। कानून बदल सकते हैं, इसलिए पाठकों को अपने व्यवसाय और परिस्थितियों से संबंधित विशिष्ट सलाह के लिए किसी योग्य कॉर्पोरेट वकील से परामर्श लेना चाहिए ।
अक्सर पूछे जाने वाले प्रश्न
प्रश्न 1. क्या भारत में हर साइबर हमले की रिपोर्ट करना अनिवार्य है?
नहीं, रिपोर्टिंग लागू CERT-In, डेटा सुरक्षा और क्षेत्र-विशिष्ट आवश्यकताओं पर निर्भर करती है।
प्रश्न 2. छह घंटे का सर्ट-इन रिपोर्टिंग नियम क्या है?
संबंधित संस्थाओं को निर्दिष्ट साइबर घटनाओं की रिपोर्ट छह घंटे के भीतर देनी होगी।
प्रश्न 3. ग्राहक डेटा चोरी हो जाने पर कंपनी को क्या करना चाहिए?
सुरक्षित प्रणालियाँ, उल्लंघन की जांच, साक्ष्य संरक्षित करना और अधिसूचना आवश्यकताओं का आकलन करना।
प्रश्न 4. क्या हैक होने के बाद किसी कंपनी को उत्तरदायी ठहराया जा सकता है?
हां, यह उसके कानूनी दायित्वों, सुरक्षा प्रक्रियाओं और घटना में उसकी भूमिका पर निर्भर करता है।
प्रश्न 5. क्या रैंसमवेयर हमलों के बाद किसी व्यवसाय को पुलिस में शिकायत दर्ज करानी चाहिए?
जी हां, व्यवसाय संदिग्ध साइबर अपराधों, जबरन वसूली या अनधिकृत पहुंच की रिपोर्ट संबंधित अधिकारियों को कर सकते हैं।

 विशेषज्ञ सलाह और समाधान प्राप्त करें
सभी कानूनी मामलों के लिए अनुभवी वकील, चाहे वह पारिवारिक, संपत्ति, आपराधिक मामले हों, और अधिक।
अभी परामर्श करें