


व्यवसाय आणि अनुपालन
तुमचा व्यवसाय हॅक झाला आहे का? भारतीय व्यवसायांसाठी कायदेशीर आणि अनुपालन तपासणी सूची
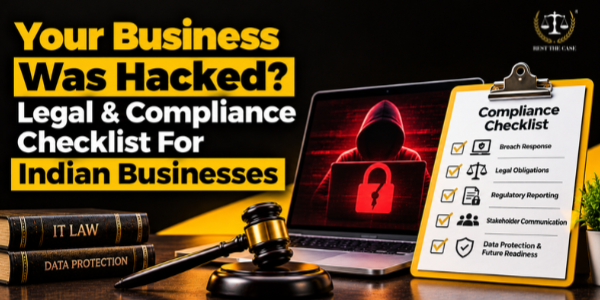

सायबर हल्ल्यामुळे व्यवसायांना आर्थिक नुकसान, डेटा चोरी आणि कायदेशीर परिणामांना सामोरे जावे लागू शकते. भारतीय कायद्यानुसार तात्काळ उपाययोजना, माहिती देण्याची जबाबदारी आणि कायदेशीर उपाय समजून घेतल्यास व्यवसायांना प्रभावीपणे प्रतिसाद देण्यास आणि त्यांचे कामकाज सुरक्षित ठेवण्यास मदत होऊ शकते.
सायबर हल्ल्यानंतर व्यवसायाने तात्काळ काय करावे?
- प्रभावित प्रणाली सुरक्षित करा: पुढील नुकसान किंवा डेटा हानी टाळण्यासाठी बाधित उपकरणे वेगळी करा आणि संशयास्पद प्रवेश प्रतिबंधित करा.
- सायबर सुरक्षा तज्ञांशी संपर्क साधा: हल्ल्याची चौकशी करण्यासाठी अंतर्गत आयटी टीम, सुरक्षा व्यावसायिक आणि संबंधित सेवा पुरवठादारांना माहिती द्या.
- डिजिटल पुरावे जतन करा: सिस्टम लॉग, संशयास्पद ईमेल, ॲक्सेस रेकॉर्ड, खंडणीचे संदेश आणि इतर संभाव्य पुरावे जतन करा.
- प्रभावित माहिती ओळखा: ग्राहक डेटा, कर्मचारी तपशील, आर्थिक नोंदी किंवा गोपनीय व्यावसायिक दस्तऐवज ॲक्सेस केले गेले आहेत का ते तपासा.
- व्यवस्थापनाला माहिती द्या: वरिष्ठ व्यवस्थापनाला सूचित करा आणि तांत्रिक, कायदेशीर व व्यावसायिक प्रतिसादाचे समन्वय साधण्यासाठी एका व्यक्तीची नियुक्ती करा.
- पुरावा नष्ट करणे टाळा: घटनेचे मूल्यांकन करण्यापूर्वी लॉग हटवू नका, प्रभावित सिस्टम पुसून टाकू नका किंवा पडताळणी न केलेली सार्वजनिक विधाने करू नका.
भारतात एखादा व्यवसाय हॅक झाल्यास कोणती कायदेशीर जबाबदारी लागू होते?
- माहिती तंत्रज्ञान कायदा, २०००: कलम ४३ आणि ६६ अंतर्गत अनधिकृत प्रवेश, प्रणालीचे नुकसान आणि सायबर गुन्हे यांवर उपाययोजना करतो.
- CERT-In निर्देश, २०२२: समाविष्ट संस्थांना सहा तासांच्या आत निर्दिष्ट सायबर घटनांची माहिती देणे आवश्यक आहे.
- डीपीडीपी कायदा आणि नियम: टप्प्याटप्प्याने अंमलबजावणीच्या अधीन राहून, वैयक्तिक डेटा संरक्षण, सुरक्षा आणि उल्लंघन सूचना आवश्यकता स्थापित करतात.
- क्षेत्र-विशिष्ट जबाबदाऱ्या: बँकिंग, विमा आणि दूरसंचार व्यवसायांमध्ये अतिरिक्त अहवाल सादर करण्याच्या आवश्यकता असू शकतात.
- करारानुसारची बंधने: ग्राहक, विक्रेता आणि विमा करारामध्ये घटनांची नोंद करणे आणि सहकार्य करण्याची कर्तव्ये असू शकतात.
- घटनेनुसार अनुपालन: कायदेशीर जबाबदाऱ्या हल्ल्याचे स्वरूप आणि लागू कायद्यांवर अवलंबून असतात.
हे सुद्धा वाचा: डीपीडीपी कायद्याचे स्पष्टीकरण: भारतीय व्यवसायांसाठी एक संपूर्ण अनुपालन मार्गदर्शिका
व्यवसायाला सायबर हल्ल्याची माहिती CERT-In ला देणे आवश्यक आहे का?
होय, CERT-In निर्देश, २०२२ अंतर्गत येणाऱ्या व्यवसायांनी विहित मुदतीत विशिष्ट सायबर घटनांची नोंद करणे आवश्यक आहे. नोंदणीची आवश्यकता घटनेचे स्वरूप आणि लागू असलेल्या निर्देशांवर अवलंबून असते.
- समाविष्ट संस्था: हे निर्देश सेवा प्रदाते, मध्यस्थ, डेटा सेंटर्स, कॉर्पोरेट संस्था आणि सरकारी संस्था यांसह निर्दिष्ट घटकांना लागू होतात.
- सहा तासांची अहवाल देण्याची अंतिम मुदत: अहवाल देण्यायोग्य सायबर घटना लक्षात आल्यापासून किंवा त्याबद्दल माहिती मिळाल्यापासून सहा तासांच्या आत त्यांचा अहवाल देणे आवश्यक आहे.
- अहवाल देण्यायोग्य घटना: घटनेचे स्वरूप आणि अहवाल देण्याच्या निकषांनुसार, यामध्ये रॅन्समवेअर, अनधिकृत प्रवेश, वेबसाइटमध्ये घुसखोरी, डेटाचे उल्लंघन आणि डेटा गळती यांचा समावेश असू शकतो.
- उपलब्ध माहिती सादर करा: व्यवसायांनी अंतिम मुदतीत उपलब्ध माहिती कळवावी आणि आवश्यक असल्यास, नंतर वाजवी वेळेत अतिरिक्त तपशील द्यावा.
- सिस्टम लॉग जतन करा: निर्देशांनुसार आवश्यकतेनुसार, भारतीय अधिकारक्षेत्रात संबंधित आयसीटी सिस्टम लॉग १८० दिवसांच्या रोलिंग कालावधीसाठी सुरक्षितपणे जतन करा.
- स्वतंत्र अधिसूचनेची कर्तव्ये: CERT-In अहवाल देणे हे डेटा संरक्षण कायदे, क्षेत्रीय नियम किंवा व्यावसायिक करारांनुसार लागू असलेल्या इतर जबाबदाऱ्यांची जागा घेत नाही.
ग्राहक किंवा कर्मचाऱ्यांचा डेटा चोरीला गेल्यास व्यवसायाने काय करावे?
- प्रभावित माहिती ओळखा: संपर्क तपशील, ओळखपत्रे, आर्थिक माहिती किंवा खाते क्रेडेन्शियल्स उघड झाली आहेत का, हे निश्चित करा.
- उल्लंघनाची चौकशी करा: वैयक्तिक डेटा अनधिकृतपणे ॲक्सेस केला गेला, कॉपी केला गेला, बदलला गेला, हटवला गेला किंवा प्रकाशित केला गेला का, हे निश्चित करा.
- अधिसूचनेच्या आवश्यकतांचे मूल्यांकन करा: बाधित व्यक्ती किंवा प्राधिकरणांना सूचित करण्यापूर्वी लागू असलेल्या कायदेशीर, करारात्मक आणि नियामक कर्तव्यांचा आढावा घ्या.
- डीपीडीपी आवश्यकता तपासा: डीपीडीपी नियम, २०२५ च्या नियम ७ मध्ये, बाधित व्यक्तींना विनाविलंब सूचित करण्याची आणि डेटा संरक्षण मंडळाला माहिती देण्याची तरतूद आहे. तथापि, हा नियम १३ मे २०२७ पासून लागू होणार आहे.
- स्पष्ट संवाद तयार करा: जिथे सूचना देणे आवश्यक आहे, तिथे घटनेचे स्वरूप, संभाव्य परिणाम आणि व्यक्तींनी घ्यावयाच्या प्रतिबंधात्मक उपाययोजना स्पष्ट करा.
- सरसकट गृहितके टाळा: प्रत्येक डेटा उल्लंघनासाठी सारख्याच सूचना देण्याची आवश्यकता नसते. लागू होणारी कर्तव्ये ही प्रभावित झालेल्या माहितीवर आणि प्रचलित कायदेशीर चौकटीवर अवलंबून असतात.
व्यवसायाने आपल्या ग्राहकांना, कर्मचाऱ्यांना, विक्रेत्यांना किंवा विमा कंपनीला माहिती द्यावी का?
होय, व्यवसायांना त्यांच्या करारात्मक जबाबदाऱ्या, घटनेचे स्वरूप आणि लागू कायदेशीर आवश्यकतांनुसार बाधित पक्षांना सूचित करण्याची गरज भासू शकते. संवाद समन्वित आणि अचूक असावा.
- ग्राहक आणि विक्रेता करारांचे पुनरावलोकन करा: विद्यमान करारांनुसार घटनेची सूचना देण्याची अंतिम मुदत, सहकार्याची कलमे आणि जबाबदाऱ्या तपासा.
- कर्मचाऱ्यांना माहिती द्या: पासवर्डमधील बदल, संशयास्पद संदेश आणि प्रभावित प्रणालींवरील तात्पुरत्या निर्बंधांविषयी सूचना द्या.
- प्रभावित ग्राहकांना सूचित करा: योग्य असेल किंवा कायद्याने आवश्यक असेल तेथे, संभाव्य परिणाम समजावून सांगा आणि त्यांची खाती व माहिती सुरक्षित ठेवण्यासाठी उपाययोजना सुचवा.
- विमा पॉलिसी तपासा: तज्ञांची नियुक्ती करण्यापूर्वी किंवा खर्च करण्यापूर्वी, सूचना देण्याच्या अंतिम मुदती, मान्यताप्राप्त घटना-प्रतिसाद प्रदाते आणि विमा कंपनीच्या संमतीच्या आवश्यकता यांचे पुनरावलोकन करा.
- संवादांमध्ये समन्वय साधा: ग्राहक, कर्मचारी आणि व्यावसायिक भागीदारांसोबत सामायिक केलेले संदेश सुसंगत आहेत आणि त्यांमध्ये संवेदनशील माहिती अनावश्यकपणे उघड होत नाही, याची खात्री करा.
- अनावश्यक विलंब टाळा: केवळ तपास चालू आहे म्हणून कायद्याने आवश्यक असलेल्या सूचना देण्यास विलंब करू नका.
हॅक झाल्यानंतर व्यवसायाने कोणते पुरावे जपून ठेवावेत?
- सिस्टम आणि ऍक्सेस लॉग: सर्व्हर लॉग, फायरवॉल अलर्ट, ईमेल हेडर आणि सुरक्षा देखरेख नोंदी जतन करा, ज्यामुळे हल्ला ओळखण्यास मदत होऊ शकते.
- संशयास्पद संवाद: फिशिंग ईमेल, दुर्भावनापूर्ण लिंक्स, खंडणीच्या चिठ्ठ्या, स्क्रीनशॉट्स आणि अनधिकृत व्यवहारांच्या नोंदी जपून ठेवा.
- व्यावसायिक कागदपत्रे: तपासासाठी प्रभावित करार, पावत्या, ग्राहकांशी झालेला संवाद आणि संबंधित विक्रेत्यांचे करार जपून ठेवा.
- घटनेचा घटनाक्रम: हल्ला केव्हा उघडकीस आला, कोणत्या प्रणाली प्रभावित झाल्या, कोणी प्रतिसाद दिला आणि कोणती कारवाई करण्यात आली, याची नोंद करा.
- पुराव्यांची सुरक्षित साठवणूक: मर्यादित प्रवेशासह पुरावे साठवा आणि ते कसे गोळा केले, हस्तांतरित केले व हाताळले गेले याची नोंद ठेवा.
- न्यायवैद्यक सहाय्य: आवश्यकतेनुसार सायबरसुरक्षा न्यायवैद्यक व्यावसायिकांची मदत घ्या, विशेषतः जेव्हा फौजदारी कारवाई किंवा विमा दावे होण्याची शक्यता असेल.
सायबर हल्ल्यानंतर एखादा व्यवसाय पोलिसात तक्रार दाखल करू शकतो किंवा कायदेशीर कारवाई करू शकतो का?
होय, व्यवसाय सायबर गुन्ह्यांची तक्रार करू शकतात आणि घटनेनुसार कायदेशीर उपाययोजना करू शकतात.
- सायबर गुन्ह्यांची तक्रार करा: हॅकिंग, फसवणूक, खंडणी किंवा अनधिकृत प्रवेशाची तक्रार संबंधित अधिकाऱ्यांकडे करा.
- आर्थिक नुकसानीची नोंद ठेवा: बँक स्टेटमेंट, व्यवहारांच्या नोंदी आणि नुकसानीचे पुरावे जतन करा.
- तक्रार नोंदवण्याचा मार्ग निवडा: योग्य पोलीस किंवा सायबर गुन्हे तक्रार नोंदवण्याच्या प्रक्रियेचे पालन करा.
- करारात्मक उपायांचा विचार करा: विक्रेत्यासोबतच्या करारांमध्ये संभाव्य उल्लंघन किंवा त्रुटी आहेत का ते तपासा.
- विमा दाव्यांचे पुनरावलोकन करा: सायबर विमा संरक्षण आणि दाव्याच्या आवश्यकता तपासा.
- कायदेशीर सल्ला घ्या: उपलब्ध उपाय आणि कायदेशीर पर्यायांचे मूल्यांकन करण्यासाठी वकिलाचा सल्ला घ्या.
हॅकर्सनी खंडणीची मागणी केल्यास व्यवसायाने काय करावे?
- खंडणीचे पुरावे जतन करा: खंडणीचे संदेश, पैसे भरण्याच्या सूचना, क्रिप्टोकरन्सी वॉलेटचा तपशील आणि हल्लेखोरांकडून मिळालेले सर्व संवाद जतन करा.
- देयकाच्या जोखमींचे मूल्यांकन करा: कायदेशीर, आर्थिक आणि कार्यात्मक परिणामांचे मूल्यांकन केल्याशिवाय देयकासंबंधी निर्णय घेऊ नका.
- व्यावसायिक सल्ला घ्या: पुनर्प्राप्तीचे पर्याय आणि संभाव्य धोके समजून घेण्यासाठी सायबर सुरक्षा तज्ञ आणि कायदेशीर सल्लागारांचा सल्ला घ्या.
- विमा दायित्वे तपासा: कारवाई करण्यापूर्वी सायबर विम्याच्या अटी, सूचना देण्याची अंतिम मुदत आणि मंजुरीच्या आवश्यकता यांचे पुनरावलोकन करा.
- पुनर्प्राप्तीचे पर्याय तपासा: सुरक्षित बॅकअपद्वारे कामकाज पूर्ववत करता येते का आणि चोरलेली माहिती असुरक्षित राहते का, हे तपासा.
- पैसे देण्याच्या हमी टाळा: खंडणी दिल्याने सिस्टम परत मिळण्याची हमी मिळत नाही किंवा हॅकर्सना चोरलेली माहिती प्रकाशित करण्यापासून रोखता येत नाही.
व्यावसायिक डेटा उल्लंघनासाठी कायदेशीररित्या जबाबदार कोण आहे?
- व्यावसायिक जबाबदारी: उत्तरदायित्व हे संस्थेची भूमिका, लागू कायदे, सुरक्षा पद्धती आणि करारात्मक बंधनांवर अवलंबून असते.
- कारण ओळखा: ही डेटा चोरी कर्मचाऱ्याच्या गैरवर्तनामुळे, असुरक्षित क्रेडेन्शियल्समुळे, तृतीय-पक्ष विक्रेत्यामुळे किंवा बाह्य हल्लेखोरामुळे झाली आहे का, याचे मूल्यांकन करा.
- विक्रेत्यांसोबतच्या करारांचे पुनरावलोकन करा: कराराचे संभाव्य उल्लंघन ओळखण्यासाठी गोपनीयतेची कलमे, डेटा संरक्षणाची बंधने आणि सुरक्षेची वचनबद्धता तपासा.
- निष्काळजीपणाचे मूल्यांकन करा: एखाद्या व्यवसायावर हॅकिंग झाल्याने आपोआप निष्काळजीपणा किंवा कायदेशीर जबाबदारी सिद्ध होत नाही. परिस्थिती आणि अवलंबलेल्या सुरक्षा उपायांची तपासणी करणे आवश्यक आहे.
- संभाव्य दावे ओळखा: घटनेनुसार आणि लागू असलेल्या जबाबदाऱ्यांनुसार नियामक, ग्राहक, कर्मचारी, विमा कंपन्या किंवा करार भागीदार चिंता व्यक्त करू शकतात.
तुमचा व्यवसाय हॅक झाला: कायदेशीर आणि अनुपालन तपासणी सूची
कृती क्षेत्र | व्यवसायाने काय सत्यापित केले पाहिजे |
|---|---|
घटना नियंत्रण | बाधित प्रणाली सुरक्षित करा आणि पुढील नुकसान मर्यादित करा. |
तपास | हल्ल्याची व्याप्ती आणि संभाव्य कारणाचे मूल्यांकन करा. |
पुरावे जतन करणे | लॉग, संदेश आणि संबंधित नोंदी जतन करा. |
CERT-In अहवाल | लागू असलेली अहवाल सादर करण्याची कर्तव्ये आणि अंतिम मुदती तपासा. |
वैयक्तिक डेटा | संभाव्यतः धोक्यात आलेली माहिती ओळखा. |
उल्लंघन सूचना | कायदेशीर आणि करारनाम्यातील सूचना देण्याच्या कर्तव्यांचा आढावा घ्या. |
ग्राहक संवाद | आवश्यकतेनुसार अचूक संवाद तयार करा. |
कर्मचाऱ्यांचा प्रतिसाद | कर्मचाऱ्यांना आवश्यक संरक्षणात्मक उपाययोजनांविषयी माहिती द्या. |
पोलिसांचा अहवाल | योग्य अहवाल पर्यायांचे मूल्यांकन करा. |
विमा | पॉलिसीच्या अटी आणि अधिसूचनेच्या अंतिम मुदती तपासा. |
विक्रेता करार | सुरक्षा आणि आपत्कालीन प्रतिसाद जबाबदाऱ्यांचा आढावा घ्या. |
पुनर्प्राप्ती | सिस्टम सुरक्षितपणे पूर्ववत करा आणि क्रेडेन्शियल्स तपासा. |
दस्तऐवजीकरण | निर्णय, कृती आणि घटनाक्रम यांची नोंद ठेवा. |
प्रतिबंध | सुरक्षेतील त्रुटी ओळखा आणि सुधारणात्मक उपाययोजना करा. |
सायबर हल्ल्यानंतर व्यवसायांनी कोणत्या चुका टाळाव्यात?
- डिजिटल पुरावे हटवणे: तपासासाठी संबंधित पुरावे जतन करण्यापूर्वी लॉग हटवणे किंवा प्रभावित सिस्टीम पुसून टाकणे टाळा.
- अहवाल सादर करण्याच्या अंतिम मुदतीकडे दुर्लक्ष करणे: तपास पूर्ण होण्याची वाट पाहत असताना लागू असलेले नियामक अहवाल सादर करण्यास विलंब करू नका.
- केवळ आयटी टीमवर अवलंबून राहणे: सायबर हल्ल्यांमध्ये कायदेशीर, करारात्मक आणि नियामक समस्यांचा समावेश असू शकतो, ज्यासाठी विविध व्यावसायिकांशी समन्वय साधण्याची आवश्यकता असते.
- पडताळणी न केलेली विधाने करणे: चोरीला गेलेली माहिती, बाधित व्यक्ती किंवा हल्ल्याच्या स्रोताबद्दल निराधार दावे करणे टाळा.
- मूल्यांकन न करता खंडणी देणे: खंडणी देण्याचा विचार करण्यापूर्वी कायदेशीर, आर्थिक आणि कार्यात्मक जोखमींचे मूल्यांकन करा.
- करारनाम्यातील जबाबदाऱ्यांकडे दुर्लक्ष करणे: सूचना देण्याच्या आवश्यकतांसाठी ग्राहक करार, विमा पॉलिसी आणि विक्रेता करारांचे पुनरावलोकन करा.
- मूळ असुरक्षिततांकडे दुर्लक्ष करणे: ज्या सुरक्षा त्रुटींमुळे ही घटना घडली आहे, त्या दूर केल्याशिवाय हॅक झालेल्या सिस्टीम पूर्ववत करू नका.
- कृतींची नोंद ठेवण्यात अयशस्वी होणे: हल्ल्यानंतर घेतलेले निर्णय, आर्थिक नुकसान, संवाद आणि घेतलेल्या सुधारणात्मक उपाययोजना यांची नोंद ठेवा.
पुनर्प्राप्तीनंतर व्यवसाय कायदेशीर आणि सायबरसुरक्षा धोके कसे कमी करू शकतात?
- घटनेनंतरचा आढावा घ्या: अशाच प्रकारच्या घटना टाळण्यासाठी मूळ कारण, प्रभावित प्रणाली आणि सुरक्षेतील त्रुटी ओळखा.
- प्रवेश नियंत्रणे अधिक मजबूत करा: असुरक्षित झालेले पासवर्ड रीसेट करा, परवानग्यांचे पुनरावलोकन करा आणि महत्त्वाच्या खात्यांवर मल्टी-फॅक्टर ऑथेंटिकेशन सक्षम करा.
- असुरक्षित प्रणाली अद्ययावत करा: सुरक्षा पॅच लागू करा आणि वेबसाइट, क्लाउड व तृतीय-पक्ष कॉन्फिगरेशनचे पुनरावलोकन करा.
- पुनर्प्राप्ती प्रक्रिया तपासा: व्यवसायाचे कामकाज सुरक्षितपणे पुन्हा सुरू करता येईल याची खात्री करण्यासाठी बॅकअप आणि आपत्कालीन पुनर्प्राप्ती व्यवस्था तपासा.
- अंतर्गत धोरणांमध्ये सुधारणा करा: घटना-प्रतिसाद प्रक्रिया, कर्मचारी प्रशिक्षण आणि विक्रेत्यांच्या सुरक्षेच्या आवश्यकता अद्ययावत करा.
- कायदेशीर अनुपालनाचा आढावा घ्या: घटनेतून मिळालेल्या धड्यांच्या आधारे लागू असलेले सायबर सुरक्षा कायदे, अहवाल देण्याची जबाबदारी आणि करारात्मक नियंत्रणे यांचे पुनर्मूल्यांकन करा.
हे लेख तुम्हाला उपयुक्त वाटू शकतात
- सायबर कायद्याचे महत्त्व
- भारतात सायबर गुन्हे कसे रोखायचे?
- भारतीय व्यवसायांसाठी तृतीय-पक्ष डेटा शेअरिंग आणि विक्रेता डेटा सुरक्षा मार्गदर्शिका
निष्कर्ष
व्यवसायावरील सायबर हल्ल्यामुळे आर्थिक नुकसान, डेटा उघड होणे आणि कायदेशीर परिणाम होऊ शकतात. त्वरित प्रतिसाद देऊन, पुरावे जतन करून, लागू असलेल्या अहवाल देण्याच्या जबाबदाऱ्या पूर्ण करून आणि करारातील जबाबदाऱ्यांचा आढावा घेऊन, व्यवसाय एखाद्या घटनेचा परिणाम अधिक प्रभावीपणे हाताळू शकतात. नियमित सुरक्षा मूल्यांकन, कर्मचारी प्रशिक्षण आणि योग्य घटना प्रतिसाद नियोजन हे देखील भारतीय व्यवसायांना सायबरसुरक्षेचे धोके कमी करण्यास आणि कायदेशीर अनुपालन मजबूत करण्यास मदत करू शकते.
अस्वीकरण: हा ब्लॉग केवळ सामान्य माहिती आणि शैक्षणिक उद्देशांसाठी आहे आणि तो कायदेशीर किंवा व्यावसायिक सल्ला मानला जाऊ नये. कायदे बदलू शकतात, त्यामुळे वाचकांनी त्यांच्या व्यवसायानुसार आणि परिस्थितीनुसार विशिष्ट सल्ल्यासाठी पात्र कॉर्पोरेट वकिलाचा सल्ला घ्यावा.
वारंवार विचारले जाणारे प्रश्न
प्रश्न १. भारतात प्रत्येक सायबर हल्ल्याची नोंद करणे बंधनकारक आहे का?
नाही, अहवाल देणे हे लागू असलेल्या CERT-In, डेटा संरक्षण आणि क्षेत्र-विशिष्ट आवश्यकतांवर अवलंबून असते.
प्रश्न २. सहा तासांचा CERT-In रिपोर्टिंग नियम काय आहे?
समाविष्ट संस्थांनी सहा तासांच्या आत निर्दिष्ट सायबर घटनांची माहिती देणे आवश्यक आहे.
प्रश्न ३. ग्राहकांचा डेटा चोरीला गेल्यास कंपनीने काय करावे?
प्रणाली सुरक्षित करा, उल्लंघनाची चौकशी करा, पुरावे जतन करा आणि अधिसूचनेच्या आवश्यकतांचे मूल्यांकन करा.
प्रश्न ४. हॅक झाल्यानंतर कंपनीला जबाबदार धरता येते का?
होय, त्याच्या कायदेशीर जबाबदाऱ्या, सुरक्षा पद्धती आणि घटनेतील भूमिकेवर अवलंबून.
प्रश्न ५. रॅन्समवेअर हल्ल्यानंतर व्यवसायाने पोलिसांकडे तक्रार दाखल करावी का?
होय, व्यवसाय संशयास्पद सायबर गुन्हे, खंडणी किंवा अनधिकृत प्रवेशाची तक्रार संबंधित अधिकाऱ्यांकडे करू शकतात.

 तज्ञ सल्ला आणि उपाय मिळवा
कौटुंबिक, मालमत्ता, गुन्हेगारी प्रकरणे आणि इतर सर्व कायदेशीर बाबींसाठी अनुभवी वकील
आता सल्ला घ्या